- Email: biuro@kicb.pl
- Rondo Organizacji Narodów Zjednoczonych 1, 00-124 Warszawa
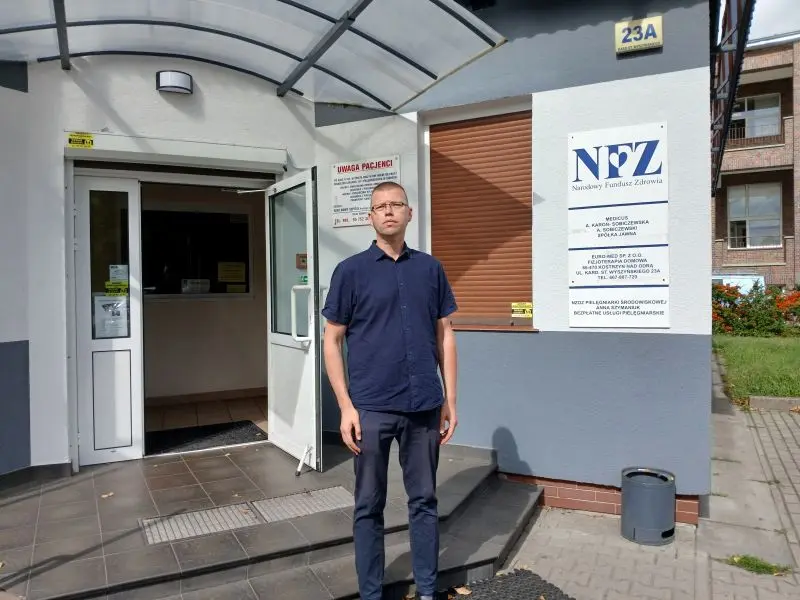
Do naszego Instytutu zgłosił się Przemysław Kamiński – pierwsza osoba, która formalnie żąda odszkodowania od firmy MyDr za masowy wyciek danych osobowych i zdrowotnych w wyniku cyberataku z sierpnia br. Jego dane wyciekły z trzech niezależnych placówek medycznych. Teraz domaga się 30 tysięcy złotych.
8 września br. Przemysław Kamiński dostał pierwszą wiadomość. Przychodnia Medicus przy ul. Kardynała Wyszyńskiego 23A w Kostrzynie nad Odrą informowała o naruszeniu ochrony danych osobowych w związku z cyberatakiem na system MyDr. Kilka dni później – 10 września – przyszedł mail z Centrum Medycznego Medi Raj w Gorzowie Wielkopolskim. 12 września o godzinie 00:28 sms ze Szpitala w Pułtusku. Trzy niezależne placówki medyczne. Te same dane.
Chodzi o informacje historyczne sprzed 12 kwietnia 2024 roku: imię, nazwisko, adres, numer PESEL, dane zdrowotne, informacje o ubezpieczeniu, czasem pracodawca. Kamiński od lat korzystał z Medicusa – m.in. z rehabilitacji prawego kolana, które przeszło już siedem operacji, oraz z konsultacji neurologicznych. W Gorzowie i Pułtusku także był pacjentem.
Po pierwszej wiadomości poszedł do przychodni na Wyszyńskiego, żeby dowiedzieć się, co się stało. Odpowiedź była szczątkowa – odesłali go do tablicy ogłoszeń i zalecili zastrzeżenie PESEL-u. W drugiej placówce usłyszał to samo. PESEL ma zastrzeżony. Mimo to jego dane wyciekły.
– Jestem zbulwersowany, że jako pacjent dowiaduję się o tak poważnym zagrożeniu dopiero teraz. Moje dane osobowe, w tym numer PESEL, wyciekły i mogą być wykorzystane przez osoby nieuprawnione – mówi Kamiński.
– Zastanawiam się, czy dostanę podobne komunikaty jeszcze z innych placówek. Nie wiem, czy jestem na liście, a ewentualnie kiedy dostanę informację. Gdzie chce wykorzystać te dane przestępca i w jakim celu? Nie wiadomo, co służby robią w tej sprawie.
To nie pierwszy raz, gdy słyszy o naruszeniu. Już w kwietniu 2024 roku Medicus informował na swojej tablicy ogłoszeń w placówce o naruszeniu danych osobowych zgromadzonych w systemie przed 12 kwietnia 2024 r. Minęły ponad dwa lata. Informacja o obecnym wycieku dotarła do pacjentów z ogromnym opóźnieniem.
– Przychodnie i szpitale też dowiedziały się za późno. Wydaje mi się, że nie one są winne. Winny jest MyDr albo ten, kto zlecał przetarg na ten system. Jest wiele pytań, a mało odpowiedzi. Zastanawia mnie, czy przechowywanie danych przez ten system jest nadal bezpieczne – podkreśla.
14 września Kamiński wysłał listem poleconym ostateczne przedsądowe wezwanie do zapłaty 30 tysięcy złotych do spółki MyDr. Kwota ma stanowić rekompensatę za stres, poczucie zagrożenia i utratę kontroli nad własnymi danymi. W uzasadnieniu zaznaczył m.in. ryzyko, że ktoś na jego PESEL może „narobić świństwa” – szantaż, kredyty, oszustwa.
– Nie śpię po nocach. Jestem osobą pokrzywdzoną w wyniku tego zdarzenia. Opóźnione przekazanie informacji spowodowało dodatkowy stres – mówi. –Od MyDr oczekuję rekompensaty za stres, przeprosin, wyjaśnień i tego, żeby ta firma nie przechowywała już moich danych. Na ugodę nie idę. Jeżeli odmówią, kieruję sprawę na drogę cywilną. Mam prawo za stres i mam to udokumentowane.
Sprawa Kamińskiego wpisuje się w szerszy kontekst. Atak na system MyDr z sierpnia 2026 roku objął według doniesień medialnych około 12 tysięcy placówek medycznych i nawet 18–19 milionów osób. Postępowanie prowadzą CBZC, UODO i Ministerstwo Cyfryzacji. Pacjenci masowo dostają zawiadomienia i zaczynają rozważać roszczenia.
– Mówię w imieniu milionów Polaków. Wszyscy jesteśmy pokrzywdzeni przez całą sytuację. Informacja od MyDr została podana do publicznej wiadomości zdecydowanie za późno.
Od czasu otrzymania pierwszych powiadomień jego zaufanie do cyfrowej dokumentacji medycznej i e-usług w ochronie zdrowia mocno spadło. Twierdzi, że przy obecnym systemie podobne wycieki trudno będzie całkowicie ograniczyć. Najbardziej niepokoi go nie tylko ryzyko wykorzystania PESEL-u, ale też fakt, że ktoś może mieć wgląd w historię jego zdrowia.
Przemysław Kamiński oczekuje odpowiedzi od MyDr i jasnych informacji, jakie dokładnie dane zostały ujawnione, jakie działania zabezpieczające podjęto i na jakim etapie znajduje się wyjaśnianie sprawy.
– Skala ostatnich wycieków w sektorze ochrony zdrowia jest wręcz zatrważająca. Atak na system MyDr, który według doniesień mógł objąć kilkanaście tysięcy placówek i nawet 18–19 milionów osób, to nie incydent izolowany, tylko kolejny dowód na systematyczne niedoinwestowanie cyberbezpieczeństwa w polskiej medycynie – mówi ekspert ds. cyberbezpieczeństwa Michał Giziński.
– Placówki medyczne przez lata skupiały się na digitalizacji dokumentacji i wygodzie pacjentów, a kwestie bezpieczeństwa IT traktowały często po macoszemu – jako koszt, a nie konieczność. Efekt? Dane wrażliwe, w tym historie chorób, PESEL-e i informacje o ubezpieczeniu, stają się łatwym celem – dodaje.
Michał Giziński odnosi się także do wątpliwości Przemysława Kamińskiego, który słusznie dziwi się, że mimo zastrzeżonego numeru PESEL jego dane i tak wyciekły. To częste nieporozumienie. Jak się okazuje, zastrzeżenie PESEL-u nie chroni przed samym wyciekiem danych. To nie jest tarcza, która uniemożliwia kradzież informacji z bazy. Zastrzeżenie działa dopiero później – jako blokada w konkretnych sytuacjach, gdy ktoś próbuje wykorzystać skradzione dane, na przykład przy próbie zaciągnięcia kredytu w banku, założenia rachunku czy dokonania czynności u notariusza. System wtedy weryfikuje, czy PESEL jest zastrzeżony, i może zablokować taką operację. Natomiast sam fakt, że dane już opuściły zabezpieczoną bazę, pozostaje faktem. Dlatego zastrzeżenie PESEL-u to ważny i zalecany krok po wycieku, ale nie zapobiega on ujawnieniu informacji.
Pacjenci mają pełne prawo oczekiwać nie tylko rekompensaty za stres i utratę kontroli nad swoimi danymi, ale przede wszystkim jasnych informacji: co dokładnie wyciekło, kiedy, jakie działania naprawcze podjęto i czy system, z którego korzystają placówki, jest już bezpieczny. Bez realnych inwestycji w cyberbezpieczeństwo sektora medycznego podobne historie będą się powtarzać.
foto: na zdjęciu Przemysław Kamiński – pierwszy pacjent, który żąda odszkodowania od spółki MyDr (nadesłane)
Najnowsze komentarze