Ignorowanie UODO kosztuje – kara za nielegalny monitoring

Ignorowanie UODO kosztuje – kara za nielegalny monitoring

Kilka miesięcy temu informowaliśmy Państwa o postępowaniu Urzędu Ochrony Danych Osobowych, w którym właściciel nieruchomości nagrywał sąsiadów, a nagrania wysyłał policji. Okazuje się, że proceder miał swój dalszy ciąg i to już po tym, jak Prezes UODO Mirosław Wróblewski nakazał mu zaprzestanie przetwarzania danych osobowych za pomocą monitoringu wizyjnego wykraczającego poza granice jego nieruchomości. Teraz,

Czytaj dalej
UODO zaostrza kontrole w placówkach medycznych

UODO zaostrza kontrole w placówkach medycznych

Wyciek danych z systemu MyDr sprzed kilku tygodni rozbudził na nowo dyskusję na temat ochrony danych osobowych w placówkach medycznych. Ministerstwo Cyfryzacji zapowiedziało w efekcie wprowadzenie nowych regulacji tzw. “Cyber Piątki”, które mają na celu zwiększenie ochrony danych pacjentów. Z kolei Urząd Ochrony Danych Osobowych poinformował 16 września, iż koryguje swój plan kontroli sektorowych na

Czytaj dalej
Kluczowe obowiązki CRA dla producentów – jakie wymogi muszą spełniać twórcy produktów cyfrowych

Kluczowe obowiązki CRA dla producentów – jakie wymogi muszą spełniać twórcy produktów cyfrowych

Choć unijne prawo cyfrowe Cyber Resilience Act (CRA) weszło w życie pod koniec 2024 roku, jego kluczowe obowiązki dla producentów zaczęły obowiązywać dopiero teraz. Dokładnie od 11 września kluczowy stał się art. 14 CRA, który nakłada na producentów produktów z elementami cyfrowymi zupełnie nowy standard postępowania w przypadku wykrycia luk bezpieczeństwa. Dotyczy to ogromnej grupy

Czytaj dalej
Cyber Piątka, czyli jak zmieni się ochrona danych medycznych

Cyber Piątka, czyli jak zmieni się ochrona danych medycznych

Kilka dni temu sekretarz stanu w Ministerstwie Cyfryzacji Dariusz Standerski zapowiedział zmiany w zakresie bezpieczeństwa oraz przetwarzania danych medycznych. Reforma systemu to pokłosie niedawnego wycieku danych z systemu MyDr, który wg doniesień mógł objąć dane nawet 19 mln obywateli. Dziś Ministerstwo zapowiada dalsze kroki i konkretne propozycje pod hasłem ”Cyber Piątki”, które już niebawem mają

Czytaj dalej
Powstaje Krajowe Centrum Przetwarzania Danych – co zmieni się po wycieku z MyDr?

Powstaje Krajowe Centrum Przetwarzania Danych – co zmieni się po wycieku z MyDr?

W sierpniu tego roku Polska stanęła w obliczu poważnego kryzysu związanego z bezpieczeństwem danych medycznych. Wyciek z systemu firmy MyDr, dostawcy oprogramowania dla 12 tysięcy placówek ochrony zdrowia, ujawnił, że dane nawet 19 milionów pacjentów mogły trafić w niepowołane ręce. To wydarzenie stało się impulsem do zapowiadanych zmian w prawie ochrony danych medycznych. Dane medyczne

Czytaj dalej
Urzędnicza pomyłka, która ujawniła dane obywatela

Urzędnicza pomyłka, która ujawniła dane obywatela

W Wejherowie doszło do absurdalnej sytuacji, którą musiał rozstrzygać Prezes Urzędu Ochrony Danych Osobowych (UODO) i który zdecydował się udzielić upomnienia włodarzowi miasta. Wszystko za sprawą wniosku o dostępie do informacji publicznej, którą mieszkaniec złożył do ratusza. Mieszkaniec złożył do Urzędu Miasta wniosek o dostęp do informacji publicznej, prosząc o skany faktur oraz umów zawartych

Czytaj dalej
Idzie nowe w certyfikacji usług cyberbezpieczeństwa –  Unia Europejska szykuje jednolite zasady dla dostawców MSS i SOC

Idzie nowe w certyfikacji usług cyberbezpieczeństwa –  Unia Europejska szykuje jednolite zasady dla dostawców MSS i SOC

Jeśli Twoja firma korzysta z zewnętrznego wsparcia przy reagowaniu na incydenty bezpieczeństwa albo sama świadczy takie usługi, nadchodzące zmiany w prawie Unii Europejskiej są czymś, obok czego nie można przejść obojętnie. Ministerstwo Cyfryzacji zaprasza do udziału w konsultacjach społecznych dotyczących projektu EUMSS (EU Managed Security Services). To pierwszy wspólny, europejski schemat certyfikacji dla dostawców zarządzanych

Czytaj dalej
Przepisy o dostawcach wysokiego ryzyka trafiają na wokandę Trybunału Konstytucyjnego

Przepisy o dostawcach wysokiego ryzyka trafiają na wokandę Trybunału Konstytucyjnego

Trybunał Konstytucyjny wreszcie zajmie się sprawą kontroli następczej ustawy o Krajowym Systemie Cyberbezpieczeństwa (KSC). Regulacja, która weszła w życie w kwietniu tego roku, od początku budziła ogromne emocje na rynku telekomunikacyjnym i technologicznym. Choć Prezydent skierował wniosek o zbadanie jej zgodności z Konstytucją RP w trybie kontroli następczej już w momencie podpisania nowelizacji, na nadanie

Czytaj dalej
Alarm CHARLIE-CRP w podmiocie kluczowym

Alarm CHARLIE-CRP w podmiocie kluczowym

Ogłoszenie trzeciego stopnia alarmowego CHARLIE-CRP to moment, w którym teoretyczne procedury i polityki bezpieczeństwa przechodzą natychmiastowy sprawdzian. W realiach nowelizacji ustawy o Krajowym Systemie Cyberbezpieczeństwa (KSC) oraz dyrektywy NIS2 z tego roku, presja związana z odpowiedzią na to zagrożenie nie rozkłada się anonimowo na całą firmę. trafia bezpośrednio w nowo zdefiniowaną rolę, czyli kierownika w

Czytaj dalej
Domowy monitoring pod lupą UODO

Domowy monitoring pod lupą UODO

Wielu z nas uważa, że instalacja kamer na własnej posesji to wyłącznie prywatna sprawa, mająca na celu zapewnienie bezpieczeństwa. Niestety, rzeczywistość prawna jest znacznie bardziej skomplikowana, co udowodnił przypadek mieszkańca Warszawy, na którego Prezes Urzędu Ochrony Danych Osobowych (UODO) nałożył w maju 2026 roku karę w wysokości 26 711 zł. Ta sprawa (sygn. DKE.561.4.2026) to

Czytaj dalej
Kolejna kara UODO za brak zabezpieczeń firmowej skrzynki e-mail

Kolejna kara UODO za brak zabezpieczeń firmowej skrzynki e-mail

To już druga taka kara UODO w ostatnich tygodniach. Prezes Urzędu Ochrony Danych Osobowych po raz kolejny ukarał administratora, który nie zadbał o bezpieczeństwo firmowej poczty elektronicznej. Kolejny raz nieuprawniona osoba przejęła skrzynkę e-mail pracownika. Najnowsza decyzja to 11 594 zł kary dla kancelarii podatkowej. W toku wyjaśniania sprawy okazało się, że administrator nigdy porządnie

Czytaj dalej
Biuro rachunkowe bez analizy ryzyka – UODO nakłada karę

Biuro rachunkowe bez analizy ryzyka – UODO nakłada karę

Jeśli prowadzisz biuro rachunkowe lub kancelarię podatkową ta wiadomość może cię zainteresować. Przetwarzasz dane dziesiątek, może setek klientów i ich pracowników – numery PESEL, rachunki bankowe, zarobki, dane z paszportów.?Jeśli tak, to ta sprawa, powinna być dla Ciebie lekturą obowiązkową. Prezentujemy kulisy jednej z ostatnich decyzji UODO. Początek historii siega stycznia 2021 roku, kiedy to

Czytaj dalej
Rewolucja w audytach – KRI 2027 bez zapisów dotyczących SZBI

Rewolucja w audytach – KRI 2027 bez zapisów dotyczących SZBI

Zapewnienie skutecznej ochrony informacji w sektorze publicznym od lat opierało się na konkretnych filarach prawnych. Dla większości urzędów, szpitali, uczelni czy instytucji samorządowych pojęciem kluczowym był coroczny audyt KRI. Nowelizacja ustawy o Krajowym Systemie Cyberbezpieczeństwa diametralnie to zmieniła. Stoimy obecnie w obliczu reformy, która ma na celu uporządkowanie i uproszczenie obowiązków nakładanych na podmioty publiczne.

Czytaj dalej
Pełnomocnik do spraw Bezpieczeństwa Informacji (PBI) w modelu usługi

Pełnomocnik do spraw Bezpieczeństwa Informacji (PBI) w modelu usługi

Pełnomocnik SZBI W dobie rosnących wymagań stawianych przed jednostkami administracji publicznej oraz wieloma innymi podmiotami, kluczowym zadaniem staje się zapewnienie skutecznej ochrony posiadanych danych. Odpowiedzią na te wyzwania jest powołanie wyspecjalizowanego stanowiska, jakim jest Pełnomocnik do spraw Bezpieczeństwa Informacji (PBI). W dobie coraz częstszych incydentów cyberbezpieczeństwa, a także nowych uregulowań prawnych, jak choćby nowelizacja ustawy

Czytaj dalej
Pytania i odpowiedzi do KSC 2026 – aktualizacja Q&A Ministerstwa Cyfryzacji z czerwca 2026

Pytania i odpowiedzi do KSC 2026 – aktualizacja Q&A Ministerstwa Cyfryzacji z czerwca 2026

3 kwietnia tego roku weszły w życie przepisy znowelizowanej ustawy o Krajowym Systemie Cyberbezpieczeństwa, w tym przepisy unijnej dyrektywy NIS2. W odpowiedzi na liczne pytania związane z dostosowaniem się podmiotów ważnych i kluczowych do nowych przepisów Ministerstwo Cyfryzacji przygotowało zestaw pytań i odpowiedzi uwzględniający najważniejsze zagadnienia związane z ustawą. Dziś pora na aktualizację dokumentu, ponieważ

Czytaj dalej
Jak przygotować się do Cyber Resilience Act (CRA) – nowe obowiązki producentów oprogramowania

Jak przygotować się do Cyber Resilience Act (CRA) – nowe obowiązki producentów oprogramowania

Rozporządzenie Cyber Resilience Act (CRA), czyli rozporządzenie Parlamentu Europejskiego i Rady (UE) 2024/2847, wchodzi w życie. Dokument ten wprowadza jednolite w całej UE wymagania dotyczące cyberbezpieczeństwa produktów z elementami cyfrowymi. To kluczowa zmiana w projektowaniu, wdrażaniu i utrzymaniu produktów z elementami cyfrowymi. Definicja produktu z elementami cyfrowymi Zgodnie z definicją, „produkt z elementami cyfrowymi” oznacza

Czytaj dalej
Publikacja niezanonimizowanych danych osobowych w BIP przyczyną naruszenia RODO

Publikacja niezanonimizowanych danych osobowych w BIP przyczyną naruszenia RODO

Prezes Urzędu Ochrony Danych Osobowych (UODO), Mirosław Wróblewski, nałożył karę administracyjną w wysokości 7 700 zł na Burmistrza Miasta i Gminy Myślenice za naruszenie przepisów o ochronie danych osobowych. Sprawa dotyczyła publikacji niezanonimizowanej petycji w Biuletynie Informacji Publicznej (BIP), która zawierała dane osobowe 749 osób, w tym imiona, nazwiska, adresy zamieszkania oraz wzory podpisów. Prezes

Czytaj dalej
Cyberbezpieczne wodociągi – więcej pieniędzy i czasu na realizację projektu

Cyberbezpieczne wodociągi – więcej pieniędzy i czasu na realizację projektu

Centrum Projektów Polska Cyfrowa (CPPC) ogłosiło kluczowe zmiany w konkursie „Cyberbezpieczne Wodociągi”, finansowanym w ramach Krajowego Planu Odbudowy i Zwiększania Odporności. To odpowiedź na ogromne zainteresowanie samorządów i spółek komunalnych, które chcą zwiększyć bezpieczeństwo swoich systemów wodno-kanalizacyjnych. Więcej środków, mniej odrzuconych projektów Najważniejszą nowością jest zwiększenie budżetu konkursu o dodatkowe 40 milionów złotych. Dzięki temu

Czytaj dalej
Ruszyła samorejestracja podmiotów kluczowych i ważnych

Ruszyła samorejestracja podmiotów kluczowych i ważnych

Jak informuje resort cyfryzacji w czwartek, 7 maja 2026 r. oficjalnie ruszył proces rejestracji przedsiębiorców w wykazie podmiotów kluczowych i ważnych w związku z nowelizacją ustawy o Krajowym Systemie Cyberbezpieczeństwa (KSC). Podmioty muszą wcześniej dokonać samoidentyfikacji, a następnie zgłosić swój status podmiotu kluczowego lub ważnego w systemie S46, który jest oficjalnym kanałem informacyjnym dla podmiotów

Czytaj dalej
KSC 2026 terminy i harmonogram krytycznych wymagań

KSC 2026 terminy i harmonogram krytycznych wymagań

Nowelizacja ustawy o Krajowym Systemie Cyberbezpieczeństwa wprowadza szereg sztywnych ram czasowych, które każda organizacja działająca w sektorach strategicznych musi znać, aby uniknąć wysokich kar finansowych. Cały proces wdrażania zmian rozpoczął się officially 10 kwietnia 2026 roku, kiedy to przepisy weszły w życie i zaczęły obowiązywać nowe definicje podmiotów kluczowych oraz ważnych. Poniedziałek, 13 kwietnia 2026

Czytaj dalej
Nowelizacja KSC wchodzi w życie – przewodnik dla podmiotów kluczowych i ważnych

Nowelizacja KSC wchodzi w życie – przewodnik dla podmiotów kluczowych i ważnych

3 kwietnia 2026 roku wchodzi w życie nowelizacja ustawy o Krajowym Systemie Cyberbezpieczeństwa (KSC). To przełomowy moment dla polskiego ekosystemu cyfrowego oraz wielu podmiotów, które w nim funkcjonują. Jak to zwykle bywa, wraz z wprowadzeniem nowych przepisów pojawia się szereg pytań, które są kluczowe z punktu widzenia wielu podmiotów, które planują działania związane z dostosowaniem

Czytaj dalej
Ponad 5,8 mln zł kary dla właściciela Glovo za skanowanie dokumentów

Ponad 5,8 mln zł kary dla właściciela Glovo za skanowanie dokumentów

Czy zamawiając obiad przez aplikację, musisz przesłać zdjęcie swojego dowodu osobistego? Taka praktyka stała się osią sporu, który zakończył się jedną z najwyższych kar w historii polskiej ochrony danych osobowych. Prezes Urzędu Ochrony Danych Osobowych (UODO), nałożył na spółkę Restaurant Partner Polska (właściciela platformy Glovo) administracyjną karę pieniężną w astronomicznej kwocie 5 898 064 zł.

Czytaj dalej
Polska przyjmuje nową Strategię Cyberbezpieczeństwa 2025-2029

Polska przyjmuje nową Strategię Cyberbezpieczeństwa 2025-2029

Rząd właśnie przyjął Strategię Cyberbezpieczeństwa RP na lata 2025–2029. To dokument, który kończy erę teoretycznych planów i wprowadza Polskę w fazę realnego wzmacniania cyfrowych granic. Dlaczego to ważne? Bo stara strategia z 2019 roku, która zresztą już wygasła, nie znała realiów pełnoskalowej wojny hybrydowej u naszych granic ani gwałtownego skoku w rozwoju sztucznej inteligencji. Nowy

Czytaj dalej
Prezydent podpisał nowelizację ustawy o KSC –  część przepisów trafi do Trybunału Konstytucyjnego

Prezydent podpisał nowelizację ustawy o KSC – część przepisów trafi do Trybunału Konstytucyjnego

Prezydent podpisał ustawę o zmianie ustawy o krajowym systemie cyberbezpieczeństwa, wdrażającą do polskiego porządku prawnego dyrektywę NIS 2 (dyrektywę Parlamentu Europejskiego i Rady (UE) 2022/2555 z 14 grudnia 2022 r.). Nowelizacja realizuje obowiązek implementacji dyrektywy NIS 2, której termin wdrożenia przez państwa członkowskie Unii Europejskiej upłynął 17 października 2024 r. Oznacza to, że Polska przyjęła

Czytaj dalej
Kierownik w zakresie cyberbezpieczeństwa – nowa rola w strukturach podmiotów kluczowych i ważnych

Kierownik w zakresie cyberbezpieczeństwa – nowa rola w strukturach podmiotów kluczowych i ważnych

Nowelizacja ustawy o Krajowym Systemie Cyberbezpieczeństwa wprowadza do polskiego porządku prawnego nową, niezwykle istotną rolę – kierownika w zakresie cyberbezpieczeństwa. Kim jest ta osoba, jakie wymagania i obowiązki musi spełnić w podmiocie ważnym lub kluczowym – wyjaśniamy poniżej. Porównanie do RODO: Utworzenie nowej roli w podmiotach ważnych lub kluczowych można porównać do wdrożenia RODO w

Czytaj dalej
Cyberbezpieczne Wodociągi 2026 – ponad 590 mln zł na zwiększenie bezpieczeństwa

Cyberbezpieczne Wodociągi 2026 – ponad 590 mln zł na zwiększenie bezpieczeństwa

Konkurs Cyberbezpieczne Wodociągi został rozstrzygnięty. Nabór do programu trwał od jesieni ubiegłego roku i spotkał się z dużym zainteresowaniem podmiotów zbiorowego zaopatrzenia w wodę i ścieki. Wsparcie finansowe uzyska na razie 688 wnioskodawców na łączną sumę ponad 590 mln zł. Koordynatorem projektu jest Centrum Projektów Polska Cyfrowa we współpracy z NASK – Państwowym Instytutem Badawczym.

Czytaj dalej
KSC 2026 – co czeka podmioty ważne i kluczowe – obowiązki, kary, harmonogram

KSC 2026 – co czeka podmioty ważne i kluczowe – obowiązki, kary, harmonogram

Procedowanie nowelizacji ustawy o Krajowym Systemie Cyberbezpieczeństwa znacznie przyspieszyło. Sejm uchwalił ustawę 23 stycznia, a w środę, 28 stycznia projektem ustawy przyjętym przez Sejm ma zająć się Senat. Ze względu na konieczność szybkiego przyjęcia ustawy należy spodziewać się raczej kosmetycznych poprawek w dokumencie, a nie wywrócenia jej zapisów do góry nogami. Choć, jak podkreśla Senat,

Czytaj dalej
Wymogi SZBI dla podmiotu ważnego będącego podmiotem publicznym

Wymogi SZBI dla podmiotu ważnego będącego podmiotem publicznym

Niniejszy materiał stanowi interpretację wymogów w zakresie Systemu Zarządzania Bezpieczeństwem Informacji (SZBI) dla podmiotu ważnego będącego podmiotem publicznym. Wymogi te zostały określone w załączniku nr 4 do projektowanej nowelizacji ustawy o krajowym systemie cyberbezpieczeństwa, która na dzień sporządzenia niniejszego opracowania znajduje się na etapie prac sejmowych. Celem dokumentu jest praktyczne wyjaśnienie zakresu obowiązków wynikających z

Czytaj dalej
Czy podlegasz NIS2 – mechanizm samoidentyfikacji i kryteria klasyfikacji w myśl nowelizacji KSC 2025

Czy podlegasz NIS2 – mechanizm samoidentyfikacji i kryteria klasyfikacji w myśl nowelizacji KSC 2025

Nowelizacja ustawy o Krajowym Systemie Cyberbezpieczeństwa 2025 (KSC), której celem jest pełne wdrożenie dyrektywy NIS2, znajduje się obecnie na etapie prac sejmowych i została skierowana do pierwszego czytania. Dyrektywa NIS2 dzieli organizacje na podmioty kluczowe oraz ważne. Jeśli firma jednoznacznie spełnia określone kryteria, sytuacja jest stosunkowo prosta – należy podjąć działania dostosowawcze. Wyzwaniem są jednak

Czytaj dalej
Sejm uchwalił DSA — internet będzie bezpieczniejszy dla użytkowników

Sejm uchwalił DSA — internet będzie bezpieczniejszy dla użytkowników

Sejm przyjął nowelizację ustawy o świadczeniu usług drogą elektroniczną, która wdraża w Polsce unijny Akt o Usługach Cyfrowych (DSA). Choć ustawa jest wciąż w procesie legislacyjnym – czeka teraz na rozpatrzenie przez Senat, już teraz warto przyjrzeć się jej bliżej ze względu na istotne zapisy w zakresie zwiększenia bezpieczeństwa internautów, które w radykalny sposób raczej

Czytaj dalej
Dostawcy wysokiego ryzyka – co wprowadza nowelizacja KSC?

Dostawcy wysokiego ryzyka – co wprowadza nowelizacja KSC?

Nowelizacja KSC, czyli ustawy o Krajowym Systemie Cyberbezpieczeństwa, która wdraża postanowienia unijnej dyrektywy NIS2 nadchodzi wielkimi krokami. Przed nami etap legislacyjnych prac w Sejmie, ale już teraz wiele firm i instytucji śledzi z wypiekami najnowsze rozstrzygnięcia w kwestii ustawy. Głównym wątkiem dyskusji staje się wytypowanie sektorów działalności, z których podmioty zostaną uznane za kluczowe lub

Czytaj dalej
Rząd przyjął projekt nowelizacji ustawy o Krajowym Systemie Cyberbezpieczeństwa

Rząd przyjął projekt nowelizacji ustawy o Krajowym Systemie Cyberbezpieczeństwa

Minister Cyfryzacji Krzysztof Gawkowski poinformował o przyjęciu ostatecznego projektu nowelizacji ustawy o Krajowym Systemie Cyberbezpieczeństwa. Teraz projekt trafi do prac sejmowych. Przypomnijmy, że przyjęcie ustawy o KSC jest długo wyczekiwanym momentem ze względu na konieczność wdrożenia unijnej dyrektywy NIS2 ustanawiającej wspólne standardy cyberbezpieczeństwa dla państw UE. Termin dla Polski na dostosowanie do europejskich przepisów minął

Czytaj dalej
Prezes zarządu nie może być jednocześnie Inspektorem Ochrony Danych – kara dla spółki medycznej

Prezes zarządu nie może być jednocześnie Inspektorem Ochrony Danych – kara dla spółki medycznej

Urząd Ochrony Danych Osobowych (UODO) poinformował o nałożeniu administracyjnej kary pieniężnej w wysokości 11 365 zł na spółkę z branży medycznej, która przez blisko sześć lat dopuszczała, aby prezes zarządu pełnił jednocześnie funkcję Inspektora Ochrony Danych (IOD). Dlaczego to naruszenie RODO? Zgodnie z art. 38 ust. 6 RODO inspektor ochrony danych może wykonywać inne zadania

Czytaj dalej
Kiedy dokumentacja pacjenta znika razem z autem lekarza

Kiedy dokumentacja pacjenta znika razem z autem lekarza

W świecie ochrony zdrowia prywatność pacjenta to fundament. Ale co, jeśli dane osobowe pacjentów odjeżdżają w skradzionym samochodzie lekarza? Taki scenariusz wydarzył się w Pyskowicach, a jego konsekwencje przypomniały, że RODO nie wybacza braku procedur – nawet w dobrej wierze. Skradziona dokumentacja medyczna – nie tylko wina złodzieja Lekarz odbywający wizytę domową zostawił w prywatnym

Czytaj dalej
Dane biometryczne to też dane osobowe – kara od UODO

Dane biometryczne to też dane osobowe – kara od UODO

Niemal 19 tys. zł kary musi zapłacić przedsiębiorca z branży gastronomicznej na mocy decyzji Prezesa Urzędu Ochrony Danych Osobowych. Powodem nałożenia kary była odmowa zapewnienia dostępu do danych osobowych oraz niewysłanie informacji niezbędnych do działań UODO. W 2021 r. osoba prywatna złożyła skargę na przetwarzanie jej danych biometrycznych (prawdopodobnie odcisków palców) przez pracodawcę z województwa

Czytaj dalej
UODO – 17 mln zł kary dla McDonald’s za błąd w zarządzaniu danymi pracowników

UODO – 17 mln zł kary dla McDonald’s za błąd w zarządzaniu danymi pracowników

Prezes UODO nałożył podmiotom – McDonald’s Polska oraz firmie 24/7 Communication – kary o łącznej wysokości niemal 17,1 mln zł (16 932 657 zł i 183 858 zł). Wszystko z powodu poważnych zaniedbań w ochronie danych pracowników (PESEL, paszporty, harmonogramy) udostępnianych publicznie przez błędnie skonfigurowany serwer. Jak informuje Urząd Ochrony Danych Osobowych, McDonald’s Polska powierzył firmie zewnętrznej zarządzanie modułem grafików

Czytaj dalej
Nowy sektorowy CSIRT Infrastruktura

Nowy sektorowy CSIRT Infrastruktura

Ministerstwo Infrastruktury, we współpracy z Ministerstwem Cyfryzacji, rozpoczyna tworzenie nowego sektorowego zespołu reagowania na incydenty komputerowe – CSIRT INFRASTRUKTURA. Zespół będzie odpowiedzialny za ochronę przed cyberzagrożeniami w obszarach transportu oraz dostępu do wody. Projekt jest finansowany ze środków Krajowego Planu Odbudowy i Zwiększania Odporności, a jego budżet wynosi ponad 13 milionów złotych. Inicjatywa ta odpowiada

Czytaj dalej
Przyspieszenie w cyfryzacji – spotkanie konsultacyjne Ministerstwa Cyfryzacji

Przyspieszenie w cyfryzacji – spotkanie konsultacyjne Ministerstwa Cyfryzacji

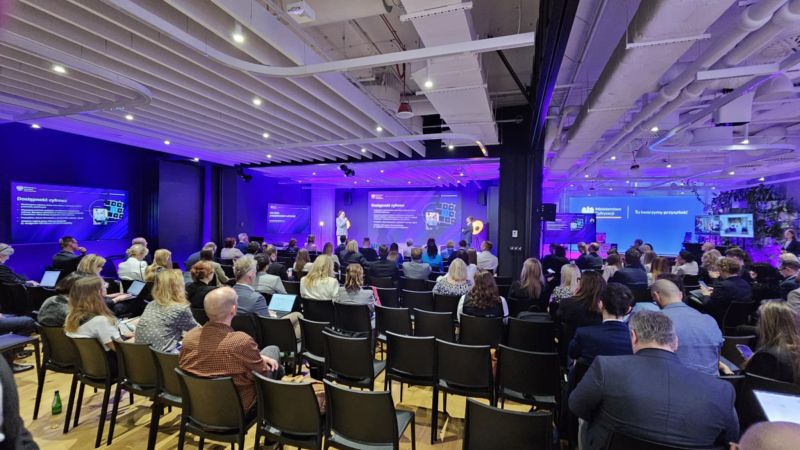
W czwartek, 12 czerwca w Centralnym Domu Technologii przy ul. Kruczej 50 w Warszawie rozpoczęły się konsultacje społeczne organizowane przez Ministerstwo Cyfryzacji. Celem przewodnim spotkania jest zaprezentowanie aktualnych działań resortu w zakresie cyberbezpieczeństwa oraz planowanych działań legislacyjnych i uruchamianych grantów. Na spotkaniu nie mogło zabraknąć naszych przedstawicieli, którzy dzielą się swoją wiedzą i doświadczeniem z

Czytaj dalej
KSC 2025

KSC 2025

Ministerstwo Finansów, Rolnictwa i Rozwoju Wsi oraz Ministerstwo Spraw Wewnętrznych i Administracji zgłosiły swoje uwagi do wciąż procedowanego projektu nowelizacji ustawy o Krajowym Systemie Cyberbezpieczeństwa 2025. Nowelizacja, która ma m.in. wdrożyć postanowienia unijnej dyrektywy NIS2 o podniesieniu poziomu cyberbezpieczeństwa w całej UE, wciąż czeka na ogłoszenie. Analizujemy, jakie uwagi zgłosiły ministerstwa w ramach prac Stałego

Czytaj dalej
Zaktualizowane standardy SCCO 2025 w praktyce

Zaktualizowane standardy SCCO 2025 w praktyce

Standardy Cyberbezpieczeństwa Chmur Obliczeniowych 2025 (SCCO 2025), opublikowane w kwietniu br., wprowadzają nowe wytyczne dla jednostek samorządu terytorialnego (JST) w zakresie bezpiecznego korzystania z rozwiązań chmurowych. Choć nie mają mocy prawnej, stanowią oficjalny zbiór zaleceń, których przestrzeganie wpływa na poziom ochrony danych mieszkańców oraz dostępność środków z programów cyfryzacji. Kluczowe obowiązki JST wynikające z SCCO

Czytaj dalej