Zapewnienie ciągłości działania w infrastrukturze krytycznej – podejście do analizy niezawodności i ciągłości pracy w systemach wodociągowych i kanalizacyjnych

Zapewnienie ciągłości działania w infrastrukturze krytycznej – podejście do analizy niezawodności i ciągłości pracy w systemach wodociągowych i kanalizacyjnych

Infrastruktura krytyczna, szczególnie w sektorze wodociągowo-kanalizacyjnym, odgrywa kluczową rolę w zapewnieniu podstawowych usług publicznych. Działanie stacji uzdatniania wody, pompowni, systemów filtracji, czy oczyszczalni ścieków musi być nieprzerwane, aby zapewnić bezpieczeństwo dostępu do wody pitnej oraz efektywną gospodarkę ściekową. Zapewnienie ciągłości działania tych systemów wymaga kompleksowego podejścia, które obejmuje zarówno odpowiednią metodologię analizy niezawodności, jak i

Czytaj dalej
Nowa fala phishingu podszywającego się pod gov.pl

Nowa fala phishingu podszywającego się pod gov.pl

CERT Polska ostrzega przed najnowszą kampanią phishingową, w której przestępcy podszywają się pod serwisy w domenie gov.pl. Ataki przybierają różne formy i mogą wyglądać bardzo wiarygodnie, dlatego warto wiedzieć, na co zwracać uwagę. Jak rozpoznać atak? Jak informuje CERT, oszuści rozsyłają wiadomości, które informują o oficjalnym powiadomieniu elektronicznym od gov.pl, nowej aktywności w serwisie lub

Czytaj dalej
Sejm uchwalił DSA — internet będzie bezpieczniejszy dla użytkowników

Sejm uchwalił DSA — internet będzie bezpieczniejszy dla użytkowników

Sejm przyjął nowelizację ustawy o świadczeniu usług drogą elektroniczną, która wdraża w Polsce unijny Akt o Usługach Cyfrowych (DSA). Choć ustawa jest wciąż w procesie legislacyjnym – czeka teraz na rozpatrzenie przez Senat, już teraz warto przyjrzeć się jej bliżej ze względu na istotne zapisy w zakresie zwiększenia bezpieczeństwa internautów, które w radykalny sposób raczej

Czytaj dalej
Zapraszamy na audycję w Radiu Nowy Świat

Zapraszamy na audycję w Radiu Nowy Świat

Serdecznie zapraszamy do wysłuchania audycji w Radiu Nowy Świat w najbliższy piątek, 21 listopada. Gościem porannej audycji „Poranna manna” Wojciecha Manna o godz. 6.30 będzie nasz ekspert, Piotr Kukla. Pomimo wczesnej pory gorąco zachęcamy do wysłuchania rozmowy – jej tematem będzie bezpieczeństwo użytkowania rozwiązań smart home. To niezwykle aktualny temat, który ze względu na powszechność

Czytaj dalej
Cloudflare – awaria czy zwiastun przyszłych problemów?

Cloudflare – awaria czy zwiastun przyszłych problemów?

Ten tydzień nie rozpoczął się w Polsce spokojnie, od akcji sabotażowych uderzających w infrastrukturę krytyczną, koleje państwowe, po globalne awarie Cloudflare paraliżujące popularne platformy cyfrowe. Aktywność użytkowników została zamrożona na serwisach takich jak X, Twitter, ChatGPT, OpenAI, Instagram, Canva. Szacuje się, że Cloudflare obsługuje ok. 20% stron w Internecie. Mimo, że firma oznajmiła, że problem

Czytaj dalej
NFZ i zwrot kosztów leków – uważaj to phishing

NFZ i zwrot kosztów leków – uważaj to phishing

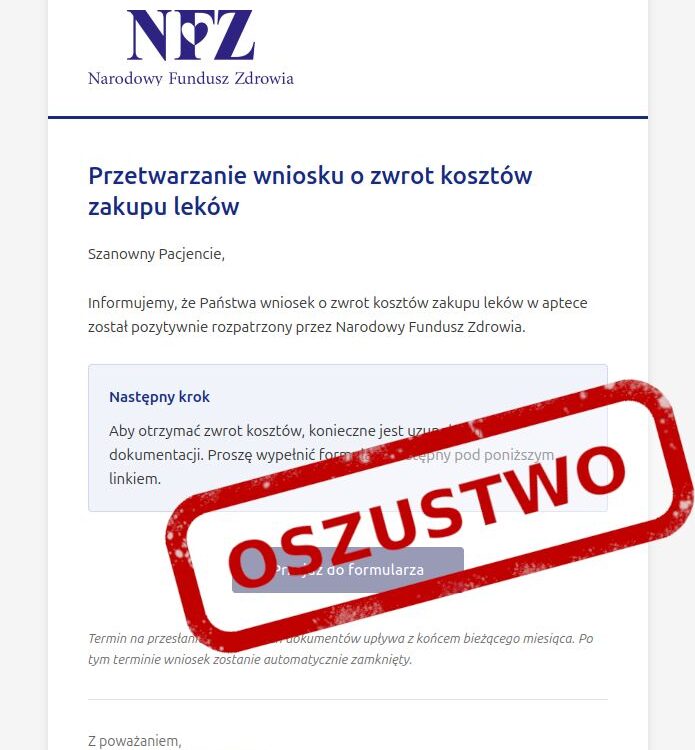
CERT Polska ostrzega przed kolejną kampanią phishingową, tym razem z wykorzystaniem wizerunku Narodowego Funduszu Zdrowia (NFZ). Odbiorcy wiadomości kuszeni są ofertą zwrotu środków za zakupione leki w zamian za odwiedzenie strony i odebranie rzekomego kuponu uprawniającego do odebrania pieniędzy. W rzeczywistości strona jest typową witryną phishingową służącą do wyłudzania danych, co w konsekwencji grozi kradzieżą

Czytaj dalej
NGate — nowy sposób kradzieży danych kart przez NFC

NGate — nowy sposób kradzieży danych kart przez NFC

Zespół CERT Polska ostrzega przed nową kampanią, w której przestępcy podszywając się pod Spółdzielczą grupę Bankową namawiają ofiary do zainstalowania fałszywej aplikacji. Aplikacja NGate wykorzystuje funkcję NFC w telefonie, żeby przechwycić dane karty i PIN. Poniżej w prostych słowach opisujemy jak to działa i co zrobić, żeby nie dać się oszustom. CERT Polska prezentuje przykładowego

Czytaj dalej
Itaka, SuperGrosz i BLIK informują o incydentach bezpieczeństwa

Itaka, SuperGrosz i BLIK informują o incydentach bezpieczeństwa

Okres tegorocznych Wszystkich Świętych przyniósł niepokojącą serię cyberataków wymierzonych w polskie firmy i instytucje. W zaledwie kilka dni – od 30 października do 1 listopada 2025 roku – Itaka, SuperGrosz oraz operator systemu BLIK poinformowali o poważnych incydentach dotyczących bezpieczeństwa danych i funkcjonowania usług. Jak wynika z oficjalnych komunikatów, ataki miały różny charakter – od

Czytaj dalej
Dostawcy wysokiego ryzyka – co wprowadza nowelizacja KSC?

Dostawcy wysokiego ryzyka – co wprowadza nowelizacja KSC?

Nowelizacja KSC, czyli ustawy o Krajowym Systemie Cyberbezpieczeństwa, która wdraża postanowienia unijnej dyrektywy NIS2 nadchodzi wielkimi krokami. Przed nami etap legislacyjnych prac w Sejmie, ale już teraz wiele firm i instytucji śledzi z wypiekami najnowsze rozstrzygnięcia w kwestii ustawy. Głównym wątkiem dyskusji staje się wytypowanie sektorów działalności, z których podmioty zostaną uznane za kluczowe lub

Czytaj dalej
Ekspert Michał Giziński dla kwartalnika Wodociągi Polskie

Ekspert Michał Giziński dla kwartalnika Wodociągi Polskie

Cyberbezpieczeństwo sektora wodno-kanalizacyjnego w świetle NIS2 i praktyk ISO 27005 to temat materiału, który nasz ekspert Michał Giziński przygotował dla kwartalnika „Wodociągi Polskie”. Magazyn dedykowany branży wod-kan prezentuje najważniejsze zagadnienia techniczno-prawne dla szeroko rozumianych przedsiębiorstw zbiorowego zaopatrzenia w wodę i ścieki. Obecnie, ze względu na dyrektywę NIS2, nowelizację ustawy o Krajowym Systemie Cyberbezpieczeństwa, a także

Czytaj dalej
CERT ostrzega o phishingu informującym o zwrocie pieniędzy

CERT ostrzega o phishingu informującym o zwrocie pieniędzy

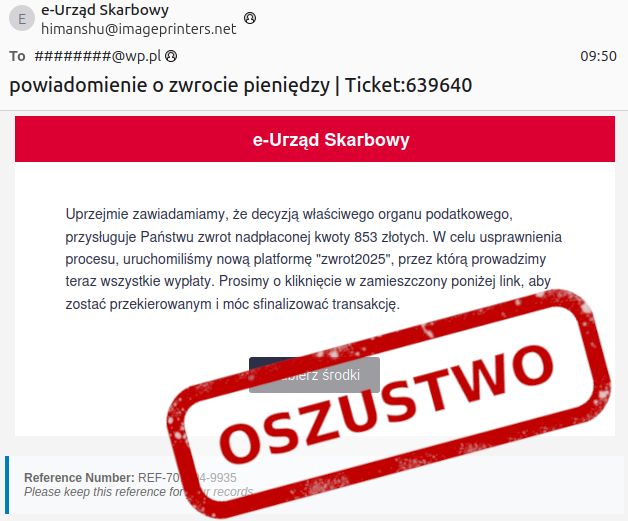
“Uprzejmie zawiadamiamy, że decyzją właściwego organu podatkowego, przysługuje Państwu zwrot nadpłaconej kwoty 853 zł” – e-mail o takiej treści trafia masowo do skrzynek Polaków, ale nie dajcie się nabrać – jak informuje CERT Polska, to oszustwo, które może kosztować Was utratę pieniędzy z konta. CERT Polska to zespół działający w strukturach NASK – Państwowego Instytutu

Czytaj dalej
Rząd przyjął projekt nowelizacji ustawy o Krajowym Systemie Cyberbezpieczeństwa

Rząd przyjął projekt nowelizacji ustawy o Krajowym Systemie Cyberbezpieczeństwa

Minister Cyfryzacji Krzysztof Gawkowski poinformował o przyjęciu ostatecznego projektu nowelizacji ustawy o Krajowym Systemie Cyberbezpieczeństwa. Teraz projekt trafi do prac sejmowych. Przypomnijmy, że przyjęcie ustawy o KSC jest długo wyczekiwanym momentem ze względu na konieczność wdrożenia unijnej dyrektywy NIS2 ustanawiającej wspólne standardy cyberbezpieczeństwa dla państw UE. Termin dla Polski na dostosowanie do europejskich przepisów minął

Czytaj dalej
Atak na wielkie modele językowe – ekspert Piotr Kukla dla fakt.pl

Atak na wielkie modele językowe – ekspert Piotr Kukla dla fakt.pl

Brytyjscy badacze z King’s College London ostrzegają przed nową formą długofalowego zagrożenia informacyjnego. Ich zdaniem Rosja może prowadzić działania mające na celu manipulowanie pamięcią zbiorową poprzez ingerencję w najpopularniejsze aplikacje oparte na sztucznej inteligencji. Według raportu, szczególnie zagrożone są systemy takie jak ChatGPT oraz Claude – z których ten pierwszy był na początku 2025 roku

Czytaj dalej
Uwaga na fałszywe maile podszywające się pod Krajową Administrację Skarbową (KAS)

Uwaga na fałszywe maile podszywające się pod Krajową Administrację Skarbową (KAS)

Ostatnio pojawiła się nowa fala oszukańczych wiadomości e-mail, które mają rzekomo pochodzić od Krajowej Administracji Skarbowej (KAS). W rzeczywistości są to próby wyłudzenia danych – tzw. phishing. Jak wygląda taki mail? Na pierwszy rzut oka wiadomość wygląda bardzo oficjalnie: zawiera nagłówek KAS, informuje o wszczęciu kontroli podatkowej, podaje podstawę prawną (Ordynacja podatkowa), zawiera link „Przejdź

Czytaj dalej
Krajowy Instytut Cyberbezpieczeństwa patronem 5. edycji Kampanii Cyberbezpieczeństwo

Krajowy Instytut Cyberbezpieczeństwa patronem 5. edycji Kampanii Cyberbezpieczeństwo

Miło nam poinformować, że Krajowy Instytut Cyberbezpieczeństwa został patronem 5. edycji kampanii Cyberbezpieczeństwo – wspólnego przedsięwzięcia Gazety Wyborczej oraz Dziennika Gazety Prawnej. Kampania edukacyjno-merytoryczna „Cyberbezpieczeństwo”, dostępna jest w e-prenumeracie Gazety Wyborczej oraz na portalu https://www.poradnikbiznesu.info, gdzie znajdą Państwo wywiad z naszym ekspertem Michałem Gizińskim. Zachęcamy do zapoznania się z materiałem na temat, nowej ery płatności

Czytaj dalej
Prezes zarządu nie może być jednocześnie Inspektorem Ochrony Danych – kara dla spółki medycznej

Prezes zarządu nie może być jednocześnie Inspektorem Ochrony Danych – kara dla spółki medycznej

Urząd Ochrony Danych Osobowych (UODO) poinformował o nałożeniu administracyjnej kary pieniężnej w wysokości 11 365 zł na spółkę z branży medycznej, która przez blisko sześć lat dopuszczała, aby prezes zarządu pełnił jednocześnie funkcję Inspektora Ochrony Danych (IOD). Dlaczego to naruszenie RODO? Zgodnie z art. 38 ust. 6 RODO inspektor ochrony danych może wykonywać inne zadania

Czytaj dalej
Ransomware w polskich szpitalach – raport Grant Thorton

Ransomware w polskich szpitalach – raport Grant Thorton

Prezentujemy najnowszy raport Grant Thornton dotyczący stanu cyberbezpieczeństwa w polskich szpitalach, który nie napawa optymizmem. Połączenie setek krytycznych podatności, tysięcy wycieków haseł oraz gwałtownego wzrostu ataków ransomware powoduje, że krajowe placówki medyczne stają się łatwym celem dla cyberprzestępców. W sierpniu 2025 r. przeanalizowano pięćdziesiąt największych publicznych szpitali w Polsce. Wykryto w nich łącznie 668 luk

Czytaj dalej
Jak rozpoznać fałszywą stronę internetową?

Jak rozpoznać fałszywą stronę internetową?

Większość phishingu opiera się dziś nie na „typowych” błędach grafiki czy prostym udawaniu strony, ale na tworzeniu niemal identycznych wizualnie kopii — z logo, kolorami, układem — które bardzo trudno odróżnić od prawdziwych stron. CERT Polska zwraca uwagę, że gdy wygląd przestaje być wyróżnikiem, zostaje nam jeden mocny punkt odniesienia: adres URL w pasku przeglądarki.

Czytaj dalej
ISAC wod-kan – nowa, wspólna tarcza cyberbezpieczeństwa

ISAC wod-kan – nowa, wspólna tarcza cyberbezpieczeństwa

W obliczu rosnących zagrożeń cybernetycznych wobec infrastruktury krytycznej w Polsce powstała nowa inicjatywa, która ma wzmocnić odporność jednego z kluczowych sektorów – wodno-kanalizacyjnego. 5 września 2025 roku w Ministerstwie Infrastruktury podpisano porozumienie o utworzeniu ISAC wod-kan, czyli Centrum Wymiany i Analizy Informacji. To forum współpracy, które pozwoli przedsiębiorstwom wodociągowym skuteczniej chronić swoje systemy przed atakami,

Czytaj dalej
Ruszył nabór w konkursie Cyberbezpieczne Wodociągi 2025

Ruszył nabór w konkursie Cyberbezpieczne Wodociągi 2025

Wobec nasilających się zagrożeń w cyberprzestrzeni rusza konkurs „Cyberbezpieczne Wodociągi”. Nabór potrwa od 1 września do 2 października 2025 roku, a do rozdysponowania jest ponad 300 milionów złotych ze środków Krajowego Planu Odbudowy i Zwiększania Odporności. Wsparcie dla pojedynczego wnioskodawcy wynosi maksymalnie 300 tys. euro, czyli około 1,2 mln zł! Kto może ubiegać się o

Czytaj dalej
Cyberbezpieczeństwo polskich szpitali – alarmująca diagnoza z raportu Grant Thornton

Cyberbezpieczeństwo polskich szpitali – alarmująca diagnoza z raportu Grant Thornton

Systemy informatyczne, tak jak ludzie, potrzebują opieki — zwłaszcza tam, gdzie przetwarzane są wrażliwe dane medyczne pod szczególnym nadzorem regulatora jak UODO. Raport „Cyberbezpieczeństwo w służbie zdrowia” jasno pokazuje, że niedostateczne zabezpieczenia nie są tylko problemem technicznym — to realne zagrożenie dla zdrowia i życia pacjentów. Cyberbezpieczeństwo w polskich szpitalach pozostaje obszarem krytycznym i wymagającym

Czytaj dalej
PromptLock – pierwsze ransomware oparte na sztucznej inteligencji

PromptLock – pierwsze ransomware oparte na sztucznej inteligencji

ESET Research ogłosił właśnie odkrycie, które może otworzyć zupełnie nowy rozdział w historii cyberprzestępczości. Chodzi o ransomware nazwane PromptLock – pierwsze tego typu złośliwe oprogramowanie, które wykorzystuje sztuczną inteligencję do generowania swojego kodu w czasie rzeczywistym. Jeszcze niedawno takie połączenie brzmiało jak science fiction, dziś staje się faktem. Największą nowością w PromptLock jest to, że

Czytaj dalej
Herbapol-Lublin z komunikatem do byłych pracowników — co warto wiedzieć

Herbapol-Lublin z komunikatem do byłych pracowników — co warto wiedzieć

Herbapol-Lublin S.A. poinformował byłych pracowników o incydencie, w wyniku którego mogło dojść do naruszenia ich danych osobowych. Oficjalny komunikat w tej sprawie firma wystosowała na swojej stronie internetowej. Przypomnijmy, że w lipcu Herbapol-Lublin padł ofiarą ransomware — złośliwego oprogramowania szyfrującego, które zablokowało dostęp do części systemów. Atak miał poważny wpływ na operacje firmy, w tym

Czytaj dalej
Nowy system do walki z cyberatakami – CROPT

Nowy system do walki z cyberatakami – CROPT

W obliczu rosnącej liczby cyberzagrożeń, Polska podejmuje zdecydowane kroki w kierunku zwiększenia bezpieczeństwa w sieci. W ramach nowego projektu CROPT, który rusza z inicjatywy Ministerstwa Cyfryzacji oraz policji, powstał system mający na celu skuteczną ochronę przed cyberatakami. Dzięki współpracy z NASK, powstaje nowoczesne narzędzie, które pozwoli na szybsze wykrywanie i przeciwdziałanie zagrożeniom w przestrzeni cyfrowej.

Czytaj dalej
O cyberbezpieczeństwie wodociągów dla serwisu kierunekwodkan.pl

O cyberbezpieczeństwie wodociągów dla serwisu kierunekwodkan.pl

Zakłócenia w działaniu wodociągów i oczyszczalni ścieków mogą nie tylko skutkować utrudnieniami w dostępie do wody, ale także stanowić poważne zagrożenie dla zdrowia i środowiska. O tym jakie zagrożenia niesie brak zabezpieczeń związanych z cyberbezpieczeństwem w sieciach wodno-kanalizacyjnych opowiadają nasi eksperci w specjalnym materiale dla serwisu kierunekwodkan.pl. Zapraszamy do lektury. W swojej pracy wielokrotnie spotykamy

Czytaj dalej
Kiedy dokumentacja pacjenta znika razem z autem lekarza

Kiedy dokumentacja pacjenta znika razem z autem lekarza

W świecie ochrony zdrowia prywatność pacjenta to fundament. Ale co, jeśli dane osobowe pacjentów odjeżdżają w skradzionym samochodzie lekarza? Taki scenariusz wydarzył się w Pyskowicach, a jego konsekwencje przypomniały, że RODO nie wybacza braku procedur – nawet w dobrej wierze. Skradziona dokumentacja medyczna – nie tylko wina złodzieja Lekarz odbywający wizytę domową zostawił w prywatnym

Czytaj dalej
Nowa odsłona aplikacji mObywatel

Nowa odsłona aplikacji mObywatel

31 lipca Ministerstwo Cyfryzacji wraz z Centralnym Ośrodkiem Informatyki zaprezentowały nowy wygląd aplikacji mObywatel, której zasięg na dziś to ponad 10 milionów użytkowników, czyli jedna trzecia dorosłych Polaków. Interfejs wzorowany na portfelu ma ułatwić korzystanie z dokumentów cyfrowych: karty ułożone jeden za drugim, kolorowe, widoczne gestami — jak w tradycyjnym portfelu. Dodatkowo użytkownicy mogą wybierać

Czytaj dalej
Dane biometryczne to też dane osobowe – kara od UODO

Dane biometryczne to też dane osobowe – kara od UODO

Niemal 19 tys. zł kary musi zapłacić przedsiębiorca z branży gastronomicznej na mocy decyzji Prezesa Urzędu Ochrony Danych Osobowych. Powodem nałożenia kary była odmowa zapewnienia dostępu do danych osobowych oraz niewysłanie informacji niezbędnych do działań UODO. W 2021 r. osoba prywatna złożyła skargę na przetwarzanie jej danych biometrycznych (prawdopodobnie odcisków palców) przez pracodawcę z województwa

Czytaj dalej
UODO – 17 mln zł kary dla McDonald’s za błąd w zarządzaniu danymi pracowników

UODO – 17 mln zł kary dla McDonald’s za błąd w zarządzaniu danymi pracowników

Prezes UODO nałożył podmiotom – McDonald’s Polska oraz firmie 24/7 Communication – kary o łącznej wysokości niemal 17,1 mln zł (16 932 657 zł i 183 858 zł). Wszystko z powodu poważnych zaniedbań w ochronie danych pracowników (PESEL, paszporty, harmonogramy) udostępnianych publicznie przez błędnie skonfigurowany serwer. Jak informuje Urząd Ochrony Danych Osobowych, McDonald’s Polska powierzył firmie zewnętrznej zarządzanie modułem grafików

Czytaj dalej
Już jest darmowy deszyfrator plików do ransomware Phobos/8Base

Już jest darmowy deszyfrator plików do ransomware Phobos/8Base

Mamy dobrą wiadomość dla ofiar ataków ransomware Phobos i jego wariantu 8Base – powstał właśnie darmowy deszyfrator plików. Centralne Biuro Zwalczania Cyberprzestępczości, Europol, policja japońska i FBI przez ponad rok analizowali mechanizm szyfrowania tych wirusów. Ich wspólna praca zakończyła się opracowaniem narzędzia umożliwiającego odzyskanie dostępu do danych zaatakowanych komputerów. Ransomware Phobos pierwszy raz wykryto w

Czytaj dalej
Nowy sektorowy CSIRT Infrastruktura

Nowy sektorowy CSIRT Infrastruktura

Ministerstwo Infrastruktury, we współpracy z Ministerstwem Cyfryzacji, rozpoczyna tworzenie nowego sektorowego zespołu reagowania na incydenty komputerowe – CSIRT INFRASTRUKTURA. Zespół będzie odpowiedzialny za ochronę przed cyberzagrożeniami w obszarach transportu oraz dostępu do wody. Projekt jest finansowany ze środków Krajowego Planu Odbudowy i Zwiększania Odporności, a jego budżet wynosi ponad 13 milionów złotych. Inicjatywa ta odpowiada

Czytaj dalej
Uważaj na fałszywe kody QR!

Uważaj na fałszywe kody QR!

Funkcjonariusze Centralnego Biura Zwalczania Cyberprzestępczości (CBZC) przeprowadzili skuteczną operację, w wyniku której zatrzymano członków grupy przestępczej zajmującej się nowym typem cyberoszustwa – wyłudzaniem pieniędzy za pomocą fałszywych kodów QR naklejanych na parkomatach. Zatrzymania w dziewięciu województwach Akcja została przeprowadzona na terenie aż dziewięciu województw, między innymi zachodniopomorskiego i mazowieckiego. Śledztwo nadzorowała Prokuratura Regionalna w Szczecinie.

Czytaj dalej
Mało Polaków zastrzegło numer PESEL

Mało Polaków zastrzegło numer PESEL

Z najnowszych danych wynika, że zaledwie co piąty dorosły Polak zastrzegł swój numer PESEL. To zaskakująco niski wynik, biorąc pod uwagę skalę kampanii informacyjnej oraz rosnące zagrożenie wyłudzeniami danych i kredytów. Wypowiedź naszej ekspertki dla agencji MondayNews cytuje m.in. serwis RMF24. – To liczba zaskakująco mała. Można było spodziewać się, że będzie ona przynajmniej dwukrotnie

Czytaj dalej
Piotr Kukla dla serwisu fxmag.pl

Piotr Kukla dla serwisu fxmag.pl

Piotr Kukla, ekspert Krajowego Instytutu Cyberbezpieczeństwa, na łamach portalu FXMAG.pl ostrzega przed rosnącą falą ataków na konta inwestorów i tłumaczy, dlaczego dwuetapowa weryfikacja (2FA) to dziś absolutna konieczność. – Zmniejsza ryzyko drastycznie. Jeśli atakujący nie ma dostępu do naszego telefonu, to nie będzie w stanie się zalogować – podkreśla Kukla. Ekspert zaznacza jednak, że samo

Czytaj dalej
Energia jądrowa i mit katastrofy – zamiast strachu analiza ryzyka

Energia jądrowa i mit katastrofy – zamiast strachu analiza ryzyka

Rozumienie ryzyka to nie tylko myślenie o skutkach wypadków, ale też o prawdopodobieństwie ich wystąpienia. Taka analiza pozwala podejmować decyzje dotyczące nie tylko energetyki jądrowej, ale też innych elementów infrastruktury krytycznej – sieci energetycznych, transportu, systemów informatycznych. O analizie ryzyka i podejściu do mierzenia prawdopodobieństwa wystąpienia awarii w przypadku energii jądrowej opowiada nasz ekspert Jacek

Czytaj dalej
O cyberbezpieczeństwie w Capchem Poland

O cyberbezpieczeństwie w Capchem Poland

Za nami kolejne szkolenia z zakresu cyberbezpieczeństwa, tym razem w firmie Capchem Poland, światowego lidera w produkcji elektronicznych produktów chemicznych. Kadra spółki przeszła kompleksowe szkolenie, które poprowadzili eksperci naszego Instytutu. Zapraszamy do zapoznania się z referencjami.

Czytaj dalej
Eksperci KICB dla Polskiej Agencji Prasowej

Eksperci KICB dla Polskiej Agencji Prasowej

Większość samorządów nie dba wystarczająco o cyberbezpieczeństwo, nie szkoli mieszkańców w tym zakresie, co jest sprzeczne z prawem – ocenili eksperci Krajowego Instytutu Cyberbezpieczeństwa w rozmowie z PAP. Zapraszamy do lektury wywiadu z udziałem naszych ekspertów – Piotra Kukli oraz Iwony Barańskiej. W praktyce najczęściej samorządy albo nie posiadają Systemu Zarządzania Bezpieczeństwem Informacji, albo jest

Czytaj dalej
Co to jest SOC, czyli Security Operations Center ?

Co to jest SOC, czyli Security Operations Center ?

W dzisiejszym dynamicznym świecie cyfrowym, gdzie zagrożenia cybernetyczne ewoluują w zastraszającym tempie, zapewnienie bezpieczeństwa infrastruktury IT staje się priorytetem dla każdej organizacji. Jednym z kluczowych elementów skutecznej cyberochrony jest Security Operations Center (SOC). Ale czym dokładnie jest SOC i dlaczego jest tak istotny dla Twojego biznesu? Co to jest Security Operations Center (SOC)? Security Operations

Czytaj dalej
Jak wdrożyć SZBI

Jak wdrożyć SZBI

Opracowanie i wdrożenie SZBI, czyli Systemu Zarządzania Bezpieczeństwem Informacji jest niezbędne w organizacji lub firmie w celu ochrony wrażliwych informacji, minimalizowania ryzyka utraty danych, zapewnienia i utrzymania ciągłości działania organizacji, a także spełnienia przepisów i norm związanych z bezpieczeństwem informacji i ochroną przetwarzanych danych. Dzięki SZBI organizacja może skutecznie zarządzać swoimi zasobami informacyjnymi i chronić

Czytaj dalej
Przyspieszenie w cyfryzacji – spotkanie konsultacyjne Ministerstwa Cyfryzacji

Przyspieszenie w cyfryzacji – spotkanie konsultacyjne Ministerstwa Cyfryzacji

W czwartek, 12 czerwca w Centralnym Domu Technologii przy ul. Kruczej 50 w Warszawie rozpoczęły się konsultacje społeczne organizowane przez Ministerstwo Cyfryzacji. Celem przewodnim spotkania jest zaprezentowanie aktualnych działań resortu w zakresie cyberbezpieczeństwa oraz planowanych działań legislacyjnych i uruchamianych grantów. Na spotkaniu nie mogło zabraknąć naszych przedstawicieli, którzy dzielą się swoją wiedzą i doświadczeniem z

Czytaj dalej