Kierownik w zakresie cyberbezpieczeństwa – nowa rola w strukturach podmiotów kluczowych i ważnych

Kierownik w zakresie cyberbezpieczeństwa – nowa rola w strukturach podmiotów kluczowych i ważnych

Nowelizacja ustawy o Krajowym Systemie Cyberbezpieczeństwa wprowadza do polskiego porządku prawnego nową, niezwykle istotną rolę – kierownika w zakresie cyberbezpieczeństwa. Kim jest ta osoba, jakie wymagania i obowiązki musi spełnić w podmiocie ważnym lub kluczowym – wyjaśniamy poniżej. Porównanie do RODO: Utworzenie nowej roli w podmiotach ważnych lub kluczowych można porównać do wdrożenia RODO w

Czytaj dalej
Uważajcie na fałszywe strony z opałem

Uważajcie na fałszywe strony z opałem

Końca zimy nie widać, Polacy na masowa skalę szukają … opału. Mroźną aurę i konieczność zwiększania zapasów, które pomogą nam ogrzać dom, wykorzystują cyberprzestępcy. CERT Polska – zespół reagujący i informujący o zagrożeniach w sieci, będący strukturą NASK Polska, poinformował właśnie o kolejnej akcji phishingowej związanej z tworzeniem fałszywych sklepów z opałem. Nie dajcie się

Czytaj dalej
Fałszywe wiadomości o weryfikacji konta na OtoMoto

Fałszywe wiadomości o weryfikacji konta na OtoMoto

W ślad za CERT Polska przestrzegamy przed kolejną kampanią phishingową wykorzystującą wizerunek serwisu OtoMoto. Wiadomości z prośbą o weryfikację konta tak naprawdę są próbą kradzieży danych. W treści fałszywej wiadomości informującej o konieczności weryfikacji konta w celu dalszego korzystania z serwisu znajduje się plik “weryfikacja_konta.pdf”. Kliknięcie w plik pdf powoduje przekierowanie na stronę z logotypami

Czytaj dalej
Cyberatak na Urząd Zamówień Publicznych

Cyberatak na Urząd Zamówień Publicznych

W ostatnich dniach, Urząd Zamówień Publicznych stał się ofiarą cyberataku, w wyniku którego doszło do naruszenia ochrony danych. Wystąpienie incydentu potwierdził minister cyfryzacji Krzysztof Gawkowski, podkreślając znaczenie tej sprawy dla funkcjonowania administracji publicznej. Jak czytamy w komunikacie Urzędu Zamówień Publicznych, cyberatak miał miejsce w obrębie systemów informatycznych oraz Krajowej Izby Odwoławczej (KIO), co prowadziło do

Czytaj dalej
Uwaga na fałszywe powiadomienia o płatnościach w Spotify

Uwaga na fałszywe powiadomienia o płatnościach w Spotify

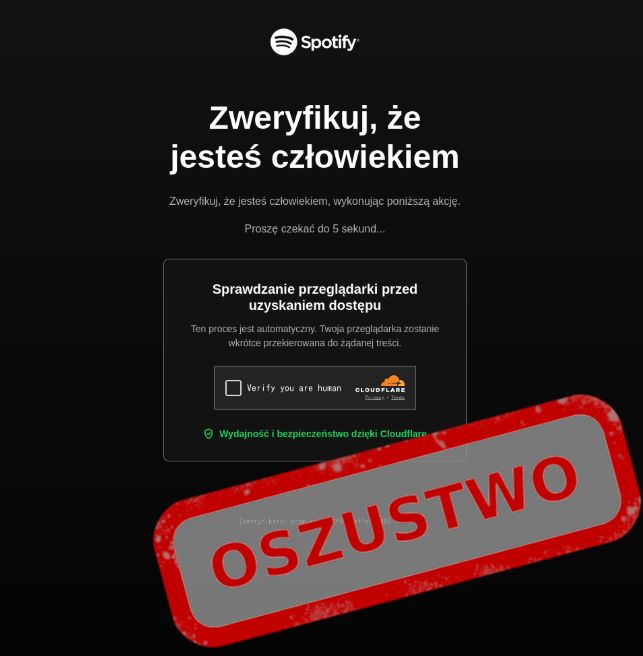
CERT Polska opublikowała kolejne ostrzeżenie dotyczące nowej kampanii phishingowej, w której cyberprzestępcy podszywają się pod popularny serwis streamingowy Spotify. Atak jest starannie przygotowany i wykorzystuje wizerunek marki oraz jej charakterystyczną komunikację, aby wzbudzić zaufanie i skłonić użytkowników do podania danych logowania. Jak wygląda oszustwo? Ofiary otrzymują wiadomość e-mail informującą o problemach z płatnością lub konieczności

Czytaj dalej
Trzeci stopień alarmowy CHARLIE-CRP na kolei – co oznacza i jakie obowiązki wprowadza?

Trzeci stopień alarmowy CHARLIE-CRP na kolei – co oznacza i jakie obowiązki wprowadza?

W odpowiedzi na ostatnie akty dywersji na polskich liniach kolejowych, rząd wprowadził trzeci stopień alarmowy CHARLIE‑CRP na wybranych liniach kolejowych zarządzanych przez PKP Polskie Linie Kolejowe i PKP Linia Hutnicza Szerokotorowa. Decyzja ta wymusza pełną mobilizację instytucji odpowiedzialnych za bezpieczeństwo państwa oraz wdrożenie szeregu działań, które mają chronić kluczową infrastrukturę kolejową i cybernetyczną. Dla pasażerów

Czytaj dalej
Nowa fala phishingu podszywającego się pod gov.pl

Nowa fala phishingu podszywającego się pod gov.pl

CERT Polska ostrzega przed najnowszą kampanią phishingową, w której przestępcy podszywają się pod serwisy w domenie gov.pl. Ataki przybierają różne formy i mogą wyglądać bardzo wiarygodnie, dlatego warto wiedzieć, na co zwracać uwagę. Jak rozpoznać atak? Jak informuje CERT, oszuści rozsyłają wiadomości, które informują o oficjalnym powiadomieniu elektronicznym od gov.pl, nowej aktywności w serwisie lub

Czytaj dalej
NFZ i zwrot kosztów leków – uważaj to phishing

NFZ i zwrot kosztów leków – uważaj to phishing

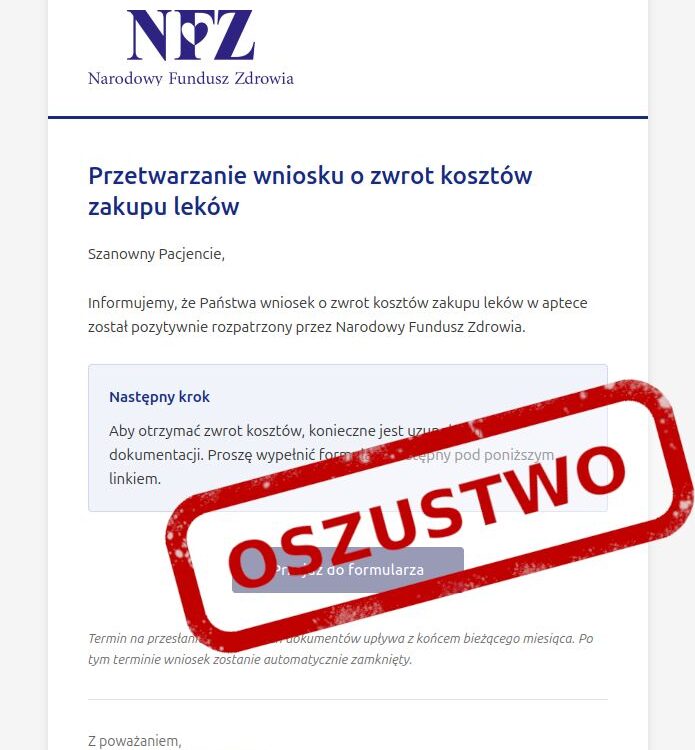
CERT Polska ostrzega przed kolejną kampanią phishingową, tym razem z wykorzystaniem wizerunku Narodowego Funduszu Zdrowia (NFZ). Odbiorcy wiadomości kuszeni są ofertą zwrotu środków za zakupione leki w zamian za odwiedzenie strony i odebranie rzekomego kuponu uprawniającego do odebrania pieniędzy. W rzeczywistości strona jest typową witryną phishingową służącą do wyłudzania danych, co w konsekwencji grozi kradzieżą

Czytaj dalej
NGate — nowy sposób kradzieży danych kart przez NFC

NGate — nowy sposób kradzieży danych kart przez NFC

Zespół CERT Polska ostrzega przed nową kampanią, w której przestępcy podszywając się pod Spółdzielczą grupę Bankową namawiają ofiary do zainstalowania fałszywej aplikacji. Aplikacja NGate wykorzystuje funkcję NFC w telefonie, żeby przechwycić dane karty i PIN. Poniżej w prostych słowach opisujemy jak to działa i co zrobić, żeby nie dać się oszustom. CERT Polska prezentuje przykładowego

Czytaj dalej
Itaka, SuperGrosz i BLIK informują o incydentach bezpieczeństwa

Itaka, SuperGrosz i BLIK informują o incydentach bezpieczeństwa

Okres tegorocznych Wszystkich Świętych przyniósł niepokojącą serię cyberataków wymierzonych w polskie firmy i instytucje. W zaledwie kilka dni – od 30 października do 1 listopada 2025 roku – Itaka, SuperGrosz oraz operator systemu BLIK poinformowali o poważnych incydentach dotyczących bezpieczeństwa danych i funkcjonowania usług. Jak wynika z oficjalnych komunikatów, ataki miały różny charakter – od

Czytaj dalej
Ekspert Michał Giziński dla kwartalnika Wodociągi Polskie

Ekspert Michał Giziński dla kwartalnika Wodociągi Polskie

Cyberbezpieczeństwo sektora wodno-kanalizacyjnego w świetle NIS2 i praktyk ISO 27005 to temat materiału, który nasz ekspert Michał Giziński przygotował dla kwartalnika „Wodociągi Polskie”. Magazyn dedykowany branży wod-kan prezentuje najważniejsze zagadnienia techniczno-prawne dla szeroko rozumianych przedsiębiorstw zbiorowego zaopatrzenia w wodę i ścieki. Obecnie, ze względu na dyrektywę NIS2, nowelizację ustawy o Krajowym Systemie Cyberbezpieczeństwa, a także

Czytaj dalej
CERT ostrzega o phishingu informującym o zwrocie pieniędzy

CERT ostrzega o phishingu informującym o zwrocie pieniędzy

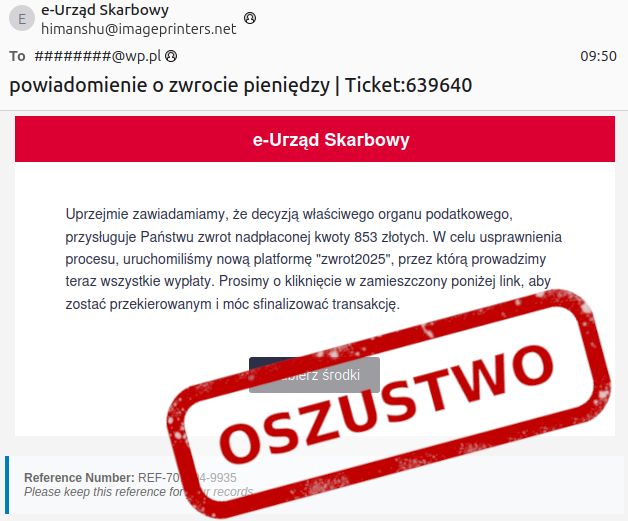
“Uprzejmie zawiadamiamy, że decyzją właściwego organu podatkowego, przysługuje Państwu zwrot nadpłaconej kwoty 853 zł” – e-mail o takiej treści trafia masowo do skrzynek Polaków, ale nie dajcie się nabrać – jak informuje CERT Polska, to oszustwo, które może kosztować Was utratę pieniędzy z konta. CERT Polska to zespół działający w strukturach NASK – Państwowego Instytutu

Czytaj dalej
Atak na wielkie modele językowe – ekspert Piotr Kukla dla fakt.pl

Atak na wielkie modele językowe – ekspert Piotr Kukla dla fakt.pl

Brytyjscy badacze z King’s College London ostrzegają przed nową formą długofalowego zagrożenia informacyjnego. Ich zdaniem Rosja może prowadzić działania mające na celu manipulowanie pamięcią zbiorową poprzez ingerencję w najpopularniejsze aplikacje oparte na sztucznej inteligencji. Według raportu, szczególnie zagrożone są systemy takie jak ChatGPT oraz Claude – z których ten pierwszy był na początku 2025 roku

Czytaj dalej
Uwaga na fałszywe maile podszywające się pod Krajową Administrację Skarbową (KAS)

Uwaga na fałszywe maile podszywające się pod Krajową Administrację Skarbową (KAS)

Ostatnio pojawiła się nowa fala oszukańczych wiadomości e-mail, które mają rzekomo pochodzić od Krajowej Administracji Skarbowej (KAS). W rzeczywistości są to próby wyłudzenia danych – tzw. phishing. Jak wygląda taki mail? Na pierwszy rzut oka wiadomość wygląda bardzo oficjalnie: zawiera nagłówek KAS, informuje o wszczęciu kontroli podatkowej, podaje podstawę prawną (Ordynacja podatkowa), zawiera link „Przejdź

Czytaj dalej
Krajowy Instytut Cyberbezpieczeństwa patronem 5. edycji Kampanii Cyberbezpieczeństwo

Krajowy Instytut Cyberbezpieczeństwa patronem 5. edycji Kampanii Cyberbezpieczeństwo

Miło nam poinformować, że Krajowy Instytut Cyberbezpieczeństwa został patronem 5. edycji kampanii Cyberbezpieczeństwo – wspólnego przedsięwzięcia Gazety Wyborczej oraz Dziennika Gazety Prawnej. Kampania edukacyjno-merytoryczna „Cyberbezpieczeństwo”, dostępna jest w e-prenumeracie Gazety Wyborczej oraz na portalu https://www.poradnikbiznesu.info, gdzie znajdą Państwo wywiad z naszym ekspertem Michałem Gizińskim. Zachęcamy do zapoznania się z materiałem na temat, nowej ery płatności

Czytaj dalej
Ransomware w polskich szpitalach – raport Grant Thorton

Ransomware w polskich szpitalach – raport Grant Thorton

Prezentujemy najnowszy raport Grant Thornton dotyczący stanu cyberbezpieczeństwa w polskich szpitalach, który nie napawa optymizmem. Połączenie setek krytycznych podatności, tysięcy wycieków haseł oraz gwałtownego wzrostu ataków ransomware powoduje, że krajowe placówki medyczne stają się łatwym celem dla cyberprzestępców. W sierpniu 2025 r. przeanalizowano pięćdziesiąt największych publicznych szpitali w Polsce. Wykryto w nich łącznie 668 luk

Czytaj dalej
Jak rozpoznać fałszywą stronę internetową?

Jak rozpoznać fałszywą stronę internetową?

Większość phishingu opiera się dziś nie na „typowych” błędach grafiki czy prostym udawaniu strony, ale na tworzeniu niemal identycznych wizualnie kopii — z logo, kolorami, układem — które bardzo trudno odróżnić od prawdziwych stron. CERT Polska zwraca uwagę, że gdy wygląd przestaje być wyróżnikiem, zostaje nam jeden mocny punkt odniesienia: adres URL w pasku przeglądarki.

Czytaj dalej
ISAC wod-kan – nowa, wspólna tarcza cyberbezpieczeństwa

ISAC wod-kan – nowa, wspólna tarcza cyberbezpieczeństwa

W obliczu rosnących zagrożeń cybernetycznych wobec infrastruktury krytycznej w Polsce powstała nowa inicjatywa, która ma wzmocnić odporność jednego z kluczowych sektorów – wodno-kanalizacyjnego. 5 września 2025 roku w Ministerstwie Infrastruktury podpisano porozumienie o utworzeniu ISAC wod-kan, czyli Centrum Wymiany i Analizy Informacji. To forum współpracy, które pozwoli przedsiębiorstwom wodociągowym skuteczniej chronić swoje systemy przed atakami,

Czytaj dalej
Ruszył nabór w konkursie Cyberbezpieczne Wodociągi 2025

Ruszył nabór w konkursie Cyberbezpieczne Wodociągi 2025

Wobec nasilających się zagrożeń w cyberprzestrzeni rusza konkurs „Cyberbezpieczne Wodociągi”. Nabór potrwa od 1 września do 2 października 2025 roku, a do rozdysponowania jest ponad 300 milionów złotych ze środków Krajowego Planu Odbudowy i Zwiększania Odporności. Wsparcie dla pojedynczego wnioskodawcy wynosi maksymalnie 300 tys. euro, czyli około 1,2 mln zł! Kto może ubiegać się o

Czytaj dalej
Cyberbezpieczeństwo polskich szpitali – alarmująca diagnoza z raportu Grant Thornton

Cyberbezpieczeństwo polskich szpitali – alarmująca diagnoza z raportu Grant Thornton

Systemy informatyczne, tak jak ludzie, potrzebują opieki — zwłaszcza tam, gdzie przetwarzane są wrażliwe dane medyczne pod szczególnym nadzorem regulatora jak UODO. Raport „Cyberbezpieczeństwo w służbie zdrowia” jasno pokazuje, że niedostateczne zabezpieczenia nie są tylko problemem technicznym — to realne zagrożenie dla zdrowia i życia pacjentów. Cyberbezpieczeństwo w polskich szpitalach pozostaje obszarem krytycznym i wymagającym

Czytaj dalej
PromptLock – pierwsze ransomware oparte na sztucznej inteligencji

PromptLock – pierwsze ransomware oparte na sztucznej inteligencji

ESET Research ogłosił właśnie odkrycie, które może otworzyć zupełnie nowy rozdział w historii cyberprzestępczości. Chodzi o ransomware nazwane PromptLock – pierwsze tego typu złośliwe oprogramowanie, które wykorzystuje sztuczną inteligencję do generowania swojego kodu w czasie rzeczywistym. Jeszcze niedawno takie połączenie brzmiało jak science fiction, dziś staje się faktem. Największą nowością w PromptLock jest to, że

Czytaj dalej
Herbapol-Lublin z komunikatem do byłych pracowników — co warto wiedzieć

Herbapol-Lublin z komunikatem do byłych pracowników — co warto wiedzieć

Herbapol-Lublin S.A. poinformował byłych pracowników o incydencie, w wyniku którego mogło dojść do naruszenia ich danych osobowych. Oficjalny komunikat w tej sprawie firma wystosowała na swojej stronie internetowej. Przypomnijmy, że w lipcu Herbapol-Lublin padł ofiarą ransomware — złośliwego oprogramowania szyfrującego, które zablokowało dostęp do części systemów. Atak miał poważny wpływ na operacje firmy, w tym

Czytaj dalej
Nowy system do walki z cyberatakami – CROPT

Nowy system do walki z cyberatakami – CROPT

W obliczu rosnącej liczby cyberzagrożeń, Polska podejmuje zdecydowane kroki w kierunku zwiększenia bezpieczeństwa w sieci. W ramach nowego projektu CROPT, który rusza z inicjatywy Ministerstwa Cyfryzacji oraz policji, powstał system mający na celu skuteczną ochronę przed cyberatakami. Dzięki współpracy z NASK, powstaje nowoczesne narzędzie, które pozwoli na szybsze wykrywanie i przeciwdziałanie zagrożeniom w przestrzeni cyfrowej.

Czytaj dalej
O cyberbezpieczeństwie wodociągów dla serwisu kierunekwodkan.pl

O cyberbezpieczeństwie wodociągów dla serwisu kierunekwodkan.pl

Zakłócenia w działaniu wodociągów i oczyszczalni ścieków mogą nie tylko skutkować utrudnieniami w dostępie do wody, ale także stanowić poważne zagrożenie dla zdrowia i środowiska. O tym jakie zagrożenia niesie brak zabezpieczeń związanych z cyberbezpieczeństwem w sieciach wodno-kanalizacyjnych opowiadają nasi eksperci w specjalnym materiale dla serwisu kierunekwodkan.pl. Zapraszamy do lektury. W swojej pracy wielokrotnie spotykamy

Czytaj dalej
Już jest darmowy deszyfrator plików do ransomware Phobos/8Base

Już jest darmowy deszyfrator plików do ransomware Phobos/8Base

Mamy dobrą wiadomość dla ofiar ataków ransomware Phobos i jego wariantu 8Base – powstał właśnie darmowy deszyfrator plików. Centralne Biuro Zwalczania Cyberprzestępczości, Europol, policja japońska i FBI przez ponad rok analizowali mechanizm szyfrowania tych wirusów. Ich wspólna praca zakończyła się opracowaniem narzędzia umożliwiającego odzyskanie dostępu do danych zaatakowanych komputerów. Ransomware Phobos pierwszy raz wykryto w

Czytaj dalej
Uważaj na fałszywe kody QR!

Uważaj na fałszywe kody QR!

Funkcjonariusze Centralnego Biura Zwalczania Cyberprzestępczości (CBZC) przeprowadzili skuteczną operację, w wyniku której zatrzymano członków grupy przestępczej zajmującej się nowym typem cyberoszustwa – wyłudzaniem pieniędzy za pomocą fałszywych kodów QR naklejanych na parkomatach. Zatrzymania w dziewięciu województwach Akcja została przeprowadzona na terenie aż dziewięciu województw, między innymi zachodniopomorskiego i mazowieckiego. Śledztwo nadzorowała Prokuratura Regionalna w Szczecinie.

Czytaj dalej
Piotr Kukla dla serwisu fxmag.pl

Piotr Kukla dla serwisu fxmag.pl

Piotr Kukla, ekspert Krajowego Instytutu Cyberbezpieczeństwa, na łamach portalu FXMAG.pl ostrzega przed rosnącą falą ataków na konta inwestorów i tłumaczy, dlaczego dwuetapowa weryfikacja (2FA) to dziś absolutna konieczność. – Zmniejsza ryzyko drastycznie. Jeśli atakujący nie ma dostępu do naszego telefonu, to nie będzie w stanie się zalogować – podkreśla Kukla. Ekspert zaznacza jednak, że samo

Czytaj dalej
Co to jest SOC, czyli Security Operations Center ?

Co to jest SOC, czyli Security Operations Center ?

W dzisiejszym dynamicznym świecie cyfrowym, gdzie zagrożenia cybernetyczne ewoluują w zastraszającym tempie, zapewnienie bezpieczeństwa infrastruktury IT staje się priorytetem dla każdej organizacji. Jednym z kluczowych elementów skutecznej cyberochrony jest Security Operations Center (SOC). Ale czym dokładnie jest SOC i dlaczego jest tak istotny dla Twojego biznesu? Co to jest Security Operations Center (SOC)? Security Operations

Czytaj dalej
Jak wdrożyć SZBI

Jak wdrożyć SZBI

Opracowanie i wdrożenie SZBI, czyli Systemu Zarządzania Bezpieczeństwem Informacji jest niezbędne w organizacji lub firmie w celu ochrony wrażliwych informacji, minimalizowania ryzyka utraty danych, zapewnienia i utrzymania ciągłości działania organizacji, a także spełnienia przepisów i norm związanych z bezpieczeństwem informacji i ochroną przetwarzanych danych. Dzięki SZBI organizacja może skutecznie zarządzać swoimi zasobami informacyjnymi i chronić

Czytaj dalej
Użytkownicy Signala na celowniku hakerów

Użytkownicy Signala na celowniku hakerów

W ostatnim czasie użytkownicy komunikatora Signal stali się celem zaawansowanej kampanii phishingowej, której celem jest przejęcie kontroli nad kontami i dostęp do prywatnych wiadomości. Dowództwo Komponentu Wojsk Obrony Cyberprzestrzeni (DKWOC) ostrzega przed tym zagrożeniem, podkreślając, że ataki są wymierzone zarówno w osoby prywatne, jak i publiczne. Jak działa atak? Cyberprzestępcy podszywają się pod oficjalny zespół

Czytaj dalej
Uwaga na fałszywą aplikację „IKO Lokata”! Ostrzeżenie od CSIRT KNF

Uwaga na fałszywą aplikację „IKO Lokata”! Ostrzeżenie od CSIRT KNF

Cyberprzestępcy znów atakują – tym razem z pomocą złośliwej aplikacji na Androida, która podszywa się pod rzekomo oficjalny produkt bankowy. Zespół CSIRT KNF opublikował ostrzeżenie dotyczące nowego zagrożenia, które może prowadzić do przejęcia kontroli nad smartfonem. Jak działa atak? Oszuści publikują reklamy na Facebooku, które zachęcają użytkowników do pobrania aplikacji o nazwie „IKO Lokata”. Uwaga

Czytaj dalej
Zapewnienie ciągłości działania w infrastrukturze krytycznej

Zapewnienie ciągłości działania w infrastrukturze krytycznej

W erze cyberwojen infrastruktura krytyczna staje się jednym z głównych celów ataków. Jak skutecznie ją chronić i zapewnić jej nieprzerwane funkcjonowanie? O kluczowych podejściach do zarządzania infrastrukturą krytyczną (IK) opowiada nasz ekspert Jacek Kałowski — ekspert ds. analiz bezpieczeństwa w Narodowym Centrum Badań Jądrowych, specjalista w zakresie niezawodności i bezpieczeństwa technicznego, współwłaściciel statlore.com. Ochrona infrastruktury:

Czytaj dalej
Koniec opiniowania projektu „Cyberbezpieczny Wodociąg”

Koniec opiniowania projektu „Cyberbezpieczny Wodociąg”

Zakończył się etap opiniowania projektu rozporządzenia Ministra Cyfryzacji w sprawie udzielania pomocy de minimis dla przedsiębiorstw wodociągowo-kanalizacyjnych objętych krajowym systemem cyberbezpieczeństwa. Mowa o znanym już opinii publicznej rozporządzeniu “Cyberbezpieczny Wodociąg”. Dokument jest jednym z elementów realizacji Krajowego Planu Odbudowy i Zwiększania Odporności (KPO), a jego celem jest wsparcie branży wodociągowej w podnoszeniu poziomu odporności na

Czytaj dalej
Firma Bezpieczna Cyfrowo –  rząd przyjął projekt ustawy o Krajowym Systemie Certyfikacji Cyberbezpieczeństwa

Firma Bezpieczna Cyfrowo –  rząd przyjął projekt ustawy o Krajowym Systemie Certyfikacji Cyberbezpieczeństwa

Rada Ministrów przyjęła projekt ustawy o krajowym systemie certyfikacji cyberbezpieczeństwa, opracowany przez Ministerstwo Cyfryzacji. Przedstawione rozwiązania legislacyjne mają na celu wdrożenie jednolitego, dobrowolnego systemu certyfikacji dla produktów, usług, procesów ICT oraz systemów zarządzania cyberbezpieczeństwem. Firmy będą mogły uzyskać certyfikat Firma Bezpieczna Cyfrowo. Cele i zakres ustawy o Krajowym Systemie Certyfikacji Cyberbezpieczeństwa Projektowana ustawa przewiduje możliwość

Czytaj dalej
Centrum e-Zdrowie ostrzega przed kampanią phishingową

Centrum e-Zdrowie ostrzega przed kampanią phishingową

Centrum e-Zdrowie ostrzega przed trwającą kampanią cyberprzestępczą, w której osoby nieuprawnione podszywają się pod oficjalne systemy informatyczne CeZ, podejmując próby wyłudzenia danych osobowych oraz danych uwierzytelniających pracowników podmiotów leczniczych. W ramach tej kampanii do placówek medycznych kierowane są fałszywe wiadomości e-mail oraz SMS zawierające odnośniki do spreparowanych aplikacji imitujących autentyczne systemy Centrum e-Zdrowie, takie jak

Czytaj dalej
Samorządy zaniedbują cyberbezpieczeństwo

Samorządy zaniedbują cyberbezpieczeństwo

W dobie cyfrowej transformacji administracji publicznej cyberbezpieczeństwo przestaje być tylko technicznym zagadnieniem – staje się kluczowym elementem sprawnego funkcjonowania państwa. Niestety, najnowszy raport Najwyższej Izby Kontroli (NIK) pokazuje, że wiele polskich samorządów nie radzi sobie z ochroną informacji ani z zapewnieniem ciągłości działania swoich systemów informatycznych. Obywatele mogą dziś załatwić większość spraw urzędowych online –

Czytaj dalej
Incydent złośliwego oprogramowania w systemach Grupy SMYK

Incydent złośliwego oprogramowania w systemach Grupy SMYK

17 marca 2025 roku doszło do cyberataku na systemy informatyczne Grupy SMYK. Hakerzy wykorzystali złośliwe oprogramowanie szyfrujące, co czasowo zakłóciło funkcjonowanie części usług firmy. SMYK poinformował, że dzięki szybkim działaniom prewencyjnym udało się ograniczyć skalę incydentu. Według wstępnych ustaleń zewnętrznych ekspertów ds. cyberbezpieczeństwa, doszło do naruszenia bezpieczeństwa danych osobowych. Dotyczy to m.in. klientów zgłaszających zwroty

Czytaj dalej
Jesteśmy na SECURE International Summit 2025

Jesteśmy na SECURE International Summit 2025

Rozpoczęła się największa konferencja poświęcona cyberbezpieczeństwu w ramach polskiej prezydencji w Radzie UE – SECURE International Summit 2025. Wydarzenie odbywa się w dniach 3-4 kwietnia w gmachu Opera Nova w Bydgoszczy i zgromadziło ponad 700 gości, w tym czołowych ekspertów z branży IT oraz przedstawicieli instytucji zajmujących się cyberbezpieczeństwem. Wśród uczestników konferencji znajdują się m.in.

Czytaj dalej
Adaptacja strategii zarządzania danymi

Adaptacja strategii zarządzania danymi

Adaptacja strategii zarządzania danymi i łagodzenia katastrof, a więc jak skupić się na ograniczeniu ryzyka i zarządzaniu kryzysowym Prawdopodobnie mieliście już incydent bezpieczeństwa w naszej organizacji a jak nie, to może o tym jeszcze nie wiecie. Rozsądnie powinno się zakładać, że nie jesteśmy w stanie w pełni ochronić naszych zasobów. Możemy znacząco minimalizować ich utratę

Czytaj dalej
Szpitale przeprowadzą crash testy cyberbezpieczeństwa

Szpitale przeprowadzą crash testy cyberbezpieczeństwa

Wszystkie szpitale w Polsce zostaną poproszone o wykonanie testów cyberbezpieczeństwa – taki komunikat wybrzmiał z Ministerstwa Zdrowia po niedawnym ataku hakerskim na szpital MSWiA w Krakowie. Przypomnijmy, że na ten moment jedynie część podmiotów służby zdrowia, jako tzw. operatorzy usług kluczowych, są zobligowani do przeprowadzania regularnych audytów cyberbezpieczeństwa. W mniejszych podmiotach kwestie bezpieczeństwa IT z

Czytaj dalej