Cyber monday – jak nie wpaść w cyber pułapkę

Cyber monday – jak nie wpaść w cyber pułapkę

Black week oraz cyber monday to czas super cen, a co za tym idzie, wielu okazji zakupowych. W szale przedświątecznych zakupów warto jednak zachować szczególną czujność. Cyberprzestępcy ze zdwojoną mocą liczą na nasz pośpiech i nieroztropność. Nie da się ukryć, że dziś większość zakupów robimy online. Zespół NASK Polska przygotował zbiór zasad, które pozwolą nam

Czytaj dalej
Krajowy Instytut Cyberbezpieczeństwa dla serwisu poradyodo.pl

Krajowy Instytut Cyberbezpieczeństwa dla serwisu poradyodo.pl

Jak mantrę powtarzamy, że aktywni odbiorcy szkolenia zapamiętują nawet 7x więcej, niż osoba samodzielnie czytająca tę samą treść. Z myślą o promowaniu najskuteczniejszej metody ochrony przed cyberprzestępcami, czyli działaniach edukacyjno-szkoleniowych, przygotowaliśmy materiał, który znajdą Państwo w serwisie poradyodo.pl. Poradyodo.pl to serwis poświęcony ochronie danych osobowych, adresowany do inspektorów RODO, ale także osób zainteresowanych szeroko rozumianym

Czytaj dalej
Co to jest SIEM?

Co to jest SIEM?

Co to jest SIEM (Security Information and Event Management i jak zarządza incydentami w praktyce? System SIEM to zaawansowane narzędzie wykorzystywane w zarządzaniu bezpieczeństwem IT, które integruje monitorowanie, analizowanie oraz reagowanie na zagrożenia w jednym, scentralizowanym rozwiązaniu. W praktyce jego działanie można porównać do systemów zarządzania bezpieczeństwem w złożonych organizacjach, takich jak szkoły czy lotniska.

Czytaj dalej
Paweł Adamski w gronie ekspertów Krajowego Instytutu Cyberbezpieczeństwa

Paweł Adamski w gronie ekspertów Krajowego Instytutu Cyberbezpieczeństwa

Paweł Adamski – ekspert z ponad 20-letnim doświadczeniem w zarządzaniu zespołami, szkoleniach oraz wdrażaniu strategicznych rozwiązań dla biznesu dołączył do grona specjalistów Krajowego Instytutu Cyberbezpieczeństwa. Nasz nowy ekspert specjalizuje się w ochronie danych i bezpieczeństwie informacji i w tym zakresie będzie służył Państwu niezbędną pomocą. Ma za sobą ponad 5000 godzin szkoleń dla ponad 10

Czytaj dalej
CERT Polska – ponad 600 wzorców fałszywych sms-ów i ponad 250 tys. fałszywych domen

CERT Polska – ponad 600 wzorców fałszywych sms-ów i ponad 250 tys. fałszywych domen

Wzrost liczby cyberzagrożeń w sieci to przerażające statystyki – ostatnio podzielił się nimi zespół CERT Polska, który podsumowując większość 2024 roku informuje o kolejnych rekordach. To na zespole CERT spoczywa zadanie opracowywania wzorów fałszywych wiadomości sms, a także prowadzenie rejestru fałszywych domen. To dzięki temu działaniu rośnie nasze bezpieczeństwo w sieci. Wzorce fałszywych wiadomości sms

Czytaj dalej
Brak analizy ryzyka i kolejna kara od UODO

Brak analizy ryzyka i kolejna kara od UODO

Urząd Ochrony Danych Osobowych informuje o kolejnej karze nałożonej przez PUODO za nieprzestrzeganie zasad ochrony danych osobowych i niewdrożenie odpowiednich środków technicznych i organizacyjnych. Firma sprzedająca drzwi antywłamaniowe otrzymała karę w wysokości 350 tys. zł za swoje zaniechania, które doprowadziły do utraty dostępu do danych na skutek ataku hakerskiego. Ukarana została nie tylko sama firma,

Czytaj dalej
Nielegalne treści zgłosisz w mObywatelu

Nielegalne treści zgłosisz w mObywatelu

Podejrzane strony internetowe i sms-y, a od teraz również nielegalne treści w sieci, które mogą godzić w bezpieczeństwo naszych dzieci – nowa funkcja mObywatela “Nielegalne treści’ to kolejny krok mający na celu zwiększenie naszego bezpieczeństwa w sieci. Martyna Różycka Kierowniczka Działu Reagowania na Nielegalne Treści w Internecie Dyżurnet.pl NASK, uzasadnia wprowadzenie nowej funkcjonalności statystykami związanymi

Czytaj dalej
15 i 20 tys. zł kary dla kutnowskich instytucji za naruszenie ochrony danych

15 i 20 tys. zł kary dla kutnowskich instytucji za naruszenie ochrony danych

Brak wdrożenia odpowiednich środków technicznych i organizacyjnych chroniących przed naruszeniem ochrony danych osobowych to hasło klucz, które przewija się wielokrotnie w kontekście ochrony danych osobowych i ich wycieku. Nie inaczej było w przypadku ostatniej kary nałożonej przez Prezesa Urzędu Ochrony Danych Osobowych na dwie, kutnowskie instytucje miejskie. Brak wdrożenia odpowiednich środków technicznych i organizacyjnych chroniących

Czytaj dalej
Zgłoś swoje uwagi do Strategii Cyfryzacji Polski

Zgłoś swoje uwagi do Strategii Cyfryzacji Polski

Ruszyły konsultacje społeczne do ogłoszonej właśnie Strategii Cyfryzacji Polski. Dokument zaprezentował w tym tygodniu minister cyfryzacji, Krzysztof Gawkowski. To plan kompleksowej transformacji cyfrowej kraju na najbliższe 10 lat. Uwagi można zgłaszać do 11 grudnia br. Resort podkreśla, że to pierwszy tego typu dokument w historii naszego kraju. Wpisuje się nie tylko w aktualne trendy związane

Czytaj dalej
Atak hakerski na Super-Pharm

Atak hakerski na Super-Pharm

Serwis Super-Pharm należący do popularnej sieci drogerii i aptek Super-Pharm oferujących produkty apteczne i drogeryjne poinformował swoich klientów o wycieku danych osobowych Klientów na skutek ataku hakerskiego. Sprawdź, jakie kroki podjęła firma oraz jakie konsekwencje może mieć ten atak dla Ciebie. Jak czytamy w komunikacie rozesłanym przez firmę do klientów: “Przyczyną naruszenia był atak hakerski

Czytaj dalej
Bezpieczeństwo urządzeń IoT – poznaj VARIoT

Bezpieczeństwo urządzeń IoT – poznaj VARIoT

Urządzenia IoT coraz bardziej zyskują na znaczeniu i popularności. Eksperci z IoT Analytics przewidują, że do 2030 roku będzie aktywnych prawie 30 miliardów tego typu urządzeń! Warto w związku z tym pamiętać o kwestiach cyberbezpieczeństwa IoT. Naprzeciw tym zagadnieniom wychodzi międzynarodowy projekt badawcz NASK Polska – VARIoT (Vulnerability and Attack Repository for IoT). Przy współpracy

Czytaj dalej
Jest projekt KSC po konsultacjach społecznych

Jest projekt KSC po konsultacjach społecznych

Ministerstwo Cyfryzacji zakończyło prace nad projektem ustawy o Krajowym Systemie Cyberbezpieczeństwa. Wdrożone poprawki do projektu to efekt szerokich konsultacji społecznych. Teraz dokument trafi do rządu i Komisji Wspólnej Rządu i Samorządu Terytorialnego. Sejm ma go procedować jeszcze w tym roku, ale samo głosowanie nastąpi już w 2025. Wejście w życie nowej ustawy o KSC oznaczać

Czytaj dalej
Październik miesiącem cyberbezpieczeństwa

Październik miesiącem cyberbezpieczeństwa

Jak co roku, z okazji przypadającego na październik miesiąca cyberbezpieczeństwa przedstawiamy garść statystyk prezentujących polski krajobraz cyberbezpieczeństwa. Jakiego rodzaju ataki dominują, a które tracą na sile? Zapraszamy do lektury, a także wysłuchania naszego podcastu z udziałem Kamila Urbanowskiego z zespołu CERT Polska. Dominuje phishing Aż o 61 proc., w porównaniu z 2022 rokiem, wzrosła w

Czytaj dalej
Od dziś obowiązek blokady fałszywych połączeń przez telekomy

Od dziś obowiązek blokady fałszywych połączeń przez telekomy

Zgodnie z ustawą o zwalczaniu nadużyć w komunikacji elektronicznej, od 26 września br., czyli od dzisiaj przedsiębiorcy telekomunikacyjni mają ustawowy obowiązek monitorowania i blokowania fałszywych połączeń. Na wdrożenie skutecznych technologii umożliwiających ochronę obywateli przed spoofingiem telekomy miały czas od 6 do nawet 12 miesięcy. Ustawa i działania związane z ochroną przed spoofingiem mają na celu

Czytaj dalej
Alerty powodziowe w mObywatelu

Alerty powodziowe w mObywatelu

Do listy przydatnych funkcji w aplikacji mObywatel dołączyły właśnie alerty powodziowe. Tragiczna w wielu miejscach Polski sytuacja powodziowa skłoniła do dołączenia tej niezwykle przydatnej funkcjonalności do aplikacji, z której może korzystać każdy z nas. Wystarczy pobrać najnowszą wersję mObywatela na IOS lub Android. O nowej funkcjonalności poinformował minister cyfryzacji Krzysztof Gawkowski. Dane w usłudze “Alert

Czytaj dalej
Jak nie dać się oszukać w internecie? Michał Giziński dla TVP Info

Jak nie dać się oszukać w internecie? Michał Giziński dla TVP Info

Cyberprzestępcy szukają coraz to nowszych metod na wyłudzanie środków i danych osobowych, również w sieci. Przenoszenie coraz większej ilości codziennych aktywności do internetu pociąga za sobą większe ryzyko potencjalnego ataku. Jak nie dać się oszukać w internecie? Zapraszamy do obejrzenia programu “Portfel Kowalskiego” w TVP Info, którego gościem był nasz specjalista, Michał Giziński. Zapraszamy do

Czytaj dalej
Jak prawidłowo zaplanować testy penetracyjne i do czego są nam potrzebne?

Jak prawidłowo zaplanować testy penetracyjne i do czego są nam potrzebne?

Czym tak właściwie są testy penetracyjne, jak prawidłowo przygotować się do ich przeprowadzenia, a także dlaczego warto regularnie je wykonywać? Istotę testów prezentuje specjalista IT Krajowego Instytutu Cyberbezpieczeństwa, Paweł Ozimek. Testy penetracyjne to nic innego jak testy polegające na włamywaniu się do systemów informatycznych (systemów komputerowych, sieci, aplikacji internetowych) w celu wykrycia potencjalnych luk w

Czytaj dalej
40 tys. zł kary pieniężnej dla SPZOZ w Pajęcznie

40 tys. zł kary pieniężnej dla SPZOZ w Pajęcznie

Sierpień przynosi nam informacje o kolejnej karze pieniężnej nałożonej przez prezesa UODO – tym razem na Samodzielny Publiczny Zakład Opieki Zdrowotnej w Pajęcznie. Decyzja jest efektem ataku ransomware, do którego doszło w placówce w lutym 2022 roku. W wyniku ataku typu ransomware doszło do zaszyfrowania danych 30 tys. pacjentów i ponad tysiąca pracowników. Placówka straciła

Czytaj dalej
Nowa usługa – doradca cyberbezpieczeństwa

Nowa usługa – doradca cyberbezpieczeństwa

Wymogi NIS2, które wejdą w życie wraz z nowelizacją ustawy o Krajowym Systemie Cyberbezpieczeństwa, dynamiczny wzrost usług cyfrowych, rozbudowana infrastruktura informatyczna, która stanowi trzon działalności – to wszystko sprawia, że coraz częściej potrzebujemy usług doradczych w zakresie cyberbezpieczeństwa. I tu z pomocą przychodzimy my… Już nie raz byliśmy świadkami incydentów, w których niedopatrzenie, a często

Czytaj dalej
American Heart of Poland SA z 1,5 mln karą od UODO

American Heart of Poland SA z 1,5 mln karą od UODO

Spółka American Heart of Poland zarządzająca grupą ponad 20 ośrodków medycznych w Polsce na mocy decyzji administracyjnej prezesa UODO otrzymała karę pieniężną w wysokości ponad 1 mln 440 tys. zł. Decyzja jest efektem zaniedbań spółki, które doprowadziły do ataku hakerskiego i wycieku danych osobowych niemal 21 tys. klientów. Łupem cyberprzestępców padły szczegółowe dane osobowe niemal

Czytaj dalej
94 proc. nastolatków doświadcza FOMO, czyli negatywne skutki korzystania z social mediów

94 proc. nastolatków doświadcza FOMO, czyli negatywne skutki korzystania z social mediów

NASK opublikował właśnie kolejny, ciekawy materiał na temat uzależnienia młodego pokolenia od sieci i social mediów. Pokazuje skalę problemu, skutki nadmiernego korzystania przez młode osoby z sieci, radzi również jak tę internetową obecność kontrolować. Jak pokazują dane DataReportal, w styczniu br. niemal 70 proc. ogółu populacji naszego kraju stanowiło aktywnych użytkowników mediów społecznościowych. To bardzo

Czytaj dalej
Oszustwo lub podejrzany sms zgłosisz w mObywatelu

Oszustwo lub podejrzany sms zgłosisz w mObywatelu

Do tej pory aplikacja mObywatel zasłynęła głównie jako sposób na szybki i łatwy dostęp do cyfrowych usług urzędowych, elektronicznych dokumentów jak chociażby dowód osobisty, a także możliwości zastrzeżenia swojego numer PESEL. Dziś do listy funkcjonalności dołącza kolejna możliwość, która ma poprawić nasze wspólne bezpieczeństwo w sieci. Mowa o funkcji zgłaszania podejrzanych sms-ów, e-maili, fałszywych stron

Czytaj dalej
Jak bezpiecznie kupować online w trakcie wakacji?

Jak bezpiecznie kupować online w trakcie wakacji?

Ministerstwo Cyfryzacji apeluje o zachowanie czujności podczas wakacji i prezentuje zbiór zasad, które pozwolą zminimalizować ryzyko utraty środków czy danych osobowych. Ze względu na wyjazdy wakacyjne, poszukiwanie super okazji na nocleg, a także zakupy związane z przygotowaniem do wyjazdu, takie ryzyko rośnie. Na co warto zwrócić uwagę podczas zakupów online? O tym jak łatwo możemy

Czytaj dalej
System do monitorowania działań w sieci SIEM

System do monitorowania działań w sieci SIEM

SIEM to system do monitorowania wszelkiego rodzaju działań w sieci w czasie rzeczywistym. Nie tylko zbiera dane, monitoruje, ale także analizuje, wykrywa wszelkiego rodzaju anomalie, powiadamia o zagrożeniach i raportuje. Dziś bez wątpienia to jeden z najważniejszych systemów, jaki powinna posiadać każda firma opierająca swoją działalność na złożonej infrastrukturze informatycznej. SIEM to swoiste centrum dowodzenia,

Czytaj dalej
Zabbix – system do monitorowania działania sieci i systemów

Zabbix – system do monitorowania działania sieci i systemów

Funkcjonowanie w skomplikowanym świecie coraz bardziej rozbudowanych systemów IT wymaga nie tylko precyzyjnego wdrożenia, ale także późniejszego monitorowania parametrów pracy urządzeń podłączonych do infrastruktury. Wyprzedzanie awarii, a także możliwość zaplanowania ewentualnych napraw, to główne atuty wdrożenia systemu do monitorowania parametrów pracy urządzeń – Zabbix. Co istotne do systemu Zabbix można podłączyć wszystkie urządzenia z pomocą

Czytaj dalej
Wirtualna miłość ma swój dzień

Wirtualna miłość ma swój dzień

24 lipca przypada Międzynarodowy Dzień Wirtualnej Miłości. Virtual Love Day został ustanowiony już w 2001 roku przypomina NASK, a ponieważ coraz częściej przenosimy swoje życie osobiste do sieci i niejednokrotnie tu szukamy swojej drugiej połówki, przypominamy, na co zwrócić uwagę, by oszuści skradli nie tylko nasze serca, ale i portfele. Dzielny żołnierz z Afganistanu, atrakcyjna

Czytaj dalej
Globalna awaria Microsoft

Globalna awaria Microsoft

Brak dostępu do różnych aplikacji i usług Microsoft 365 to efekt globalnej awarii Microsoft. Awaria przełożyła się nie tylko na problemy użytkowników Windows 10 i 11, wpłynęła również na paraliż funkcjonowania niektórych banków, linii lotniczych czy nadawców telewizyjnych. Microsoft poinformował, iż podejmuje działania naprawcze. Jak czytamy w Microsoft 365 Admin Center problemy wciąż istnieją w

Czytaj dalej
Wakacyjne oszustwa z biletami w roli głównej

Wakacyjne oszustwa z biletami w roli głównej

Oferty last minute na wyjątkowe wydarzenie, koncert czy bilety lotnicze – w okresie wakacyjnym częściej, niż zwykle mamy do czynienia z oszustwami biletowymi ostrzega CERT Polska. Było i wciąż jest oszustwo na wnuczka, z wykorzystaniem wizerunku znanych firm kurierskich, systemów do rezerwacji noclegów. W okresie letnim wabikiem cyber oszustów są super okazje na skorzystanie z

Czytaj dalej
Dzień bez telefonu

Dzień bez telefonu

15 lipca obchodzimy Światowy Dzień Bez Telefonu Komórkowego. W dobie cyfryzacji oraz coraz intensywniejszego udziału telefonów w naszym życiu warto w tym dniu podjąć wyzwanie i ograniczyć czas spędzony przed ekranem telefonu. Dziś większość z nas nie wyobraża już sobie życia bez telefonu. Choć co prawda ułatwiają nam życie i usprawniają wiele procesów, użytkowane w

Czytaj dalej
Dane osobowe nie tracą ważności – uważajcie na phishing

Dane osobowe nie tracą ważności – uważajcie na phishing

CERT Polska informuje o kolejnej akcji phishingowej. Tym razem oszuści rozsyłają fałszywe sms-y, w których podszywając się pod Ministerstwo Spraw Wewentrznych i Administracji, próbują wyłudzić dane osobowe oraz dane karty płatniczej. Nie dajcie się nabrać. W wiadomości czytamy o konieczności aktualizacji danych osobowych pod groźbą kary. To oczywiście oszustwo – nasze dane osobowe nie tracą

Czytaj dalej
Platforma Vinted z karą od UODO

Platforma Vinted z karą od UODO

Platforma sprzedaży i zakupu używanych ubrań Vinted UAB otrzymała od litewskiego organu ochrony danych osobowych karę w wysokości ponad 2,3 mln euro. To efekt skarg wniesionych do UODO w 2021 i 2022 roku. W proces wydania decyzji zaangażowane były organy ochrony danych z Polski, Francji, Holandii i Hiszpanii. Decyzję wydano 2 lipca br. w efekcie

Czytaj dalej
Agata Meble ofiarą ataku hakerskiego

Agata Meble ofiarą ataku hakerskiego

Agata Meble – znana w całej Polsce sieć sklepów z meblami oraz artykułami wyposażenia wnętrz padła ofiarą ataku hakerskiego – informuje Pełnomocnik Bezpieczeństwa Informacji Agata S.A. w komunikacie dla mediów umieszczonym na stronie internetowej firmy. W dniu 22 czerwca br. przestępcy włamali się do systemu Agata Meble i przechwycili dane osobowe klientów w szczególności: imię

Czytaj dalej
Podstawy cyberbezpieczeństwa w Karczewie

Podstawy cyberbezpieczeństwa w Karczewie

Podniesienie kompetencji w zakresie bezpieczeństwa wszystkich pracowników działających przy cyfrowej obróbce danych – taki był cel szkolenia, które nasi eksperci przeprowadzili w Urzędzie Miejskim w Karczewie. To jedno z wielu szkoleń w polskich samorządach, w trakcie których dzieliliśmy się swoją wiedzą oraz doświadczeniem. Warto dodać, że szkolenie zostało przeprowadzone w oparciu o aktualne normy bezpieczeństwa

Czytaj dalej
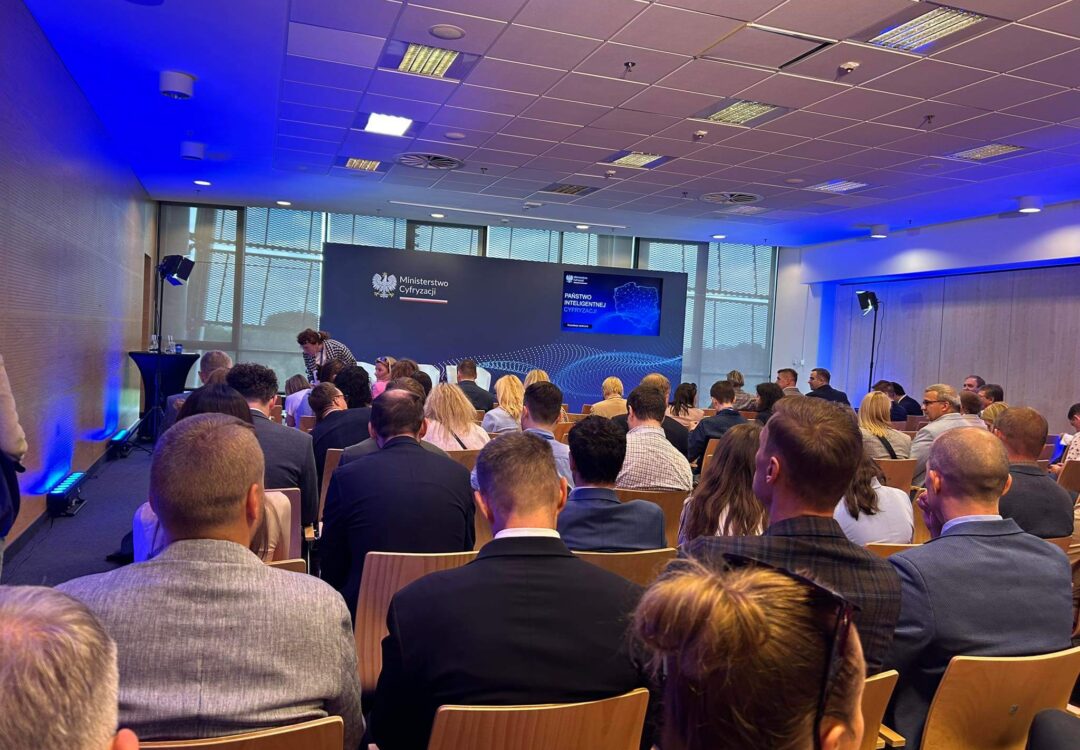
Państwo inteligentnej cyfryzacji – za nami konsultacje społeczne na PGE Narodowym

Państwo inteligentnej cyfryzacji – za nami konsultacje społeczne na PGE Narodowym

Z wielkim zainteresowaniem i nieukrywaną ciekawością odliczaliśmy dni do konsultacji społecznych dotyczących strategii cyfryzacji Polski, które odbyły się w ostatni piątek, 20 czerwca na PGE Narodowym. Zakrojone na szeroką skalę konsultacje społeczne przyciągnęły na Stadion Narodowy ekspertów ds. nowych technologii oraz cyberbezpieczeństwa z wielu przedsiębiorstw. Na wydarzeniu nie mogło oczywiście zabraknąć naszych przedstawicieli. Cieszy fakt,

Czytaj dalej
Koniec szyfrowania wiadomości w komunikatorach?

Koniec szyfrowania wiadomości w komunikatorach?

W czasie belgijskiej prezydencji w Radzie Unii Europejskiej ważą się losy naszej prywatności, a także cyberbezpieczeństwa obywateli. Po ostatnich zmianach w programie prac Europejskiej Rady ds. Zatrudnienia i Polityki Społecznej w czwartek, 20 czerwca zapada decyzja w sprawie tzw. Chat Control, czyli rozporządzenia delegalizującego szyfrowanie wiadomości w komunikatorach internetowych. Głównym celem według wnioskodawców jest ochrona

Czytaj dalej
O cyberbezpieczeństwie w Pavimental Polska

O cyberbezpieczeństwie w Pavimental Polska

Za nami niezwykle intensywny okres szkoleniowy. W ostatnich miesiącach mieliśmy okazję prowadzić kursy z zakresu cyberbezpieczeństwa dla pracowników wielu prywatnych podmiotów. Po wielu tygodniach szkoleń wytężonej pracy pojawiają się jej „owoce”, nie tylko w postaci większej wiedzy i świadomości pracowników. Dziś dotarły do nas referencje od firmy Pavimental Polska, w której swoją wiedzą dzieliliśmy się

Czytaj dalej
Za nami szkolenie w Ruta Transport

Za nami szkolenie w Ruta Transport

Szkolenia z cyberbezpieczeństwa to nasza codzienność, a zdobyte w ostatnich latach doświadczenie w tym obszarze pozwala nam przygotowywać coraz ciekawsze i bardziej angażujące zajęcia. Doskonałą motywacją do dalszego doskonalenia poziomu naszych szkoleń są pozytywne opinie i zadowolenie klientów. Tym razem chcielibyśmy pochwalić się referencjami od firmy Ruta Transport, w której mieliśmy przyjemność poprowadzić szkolenie z

Czytaj dalej
Cyberbezpieczeństwo w małych i średnich polskich firmach – wyniki badania

Cyberbezpieczeństwo w małych i średnich polskich firmach – wyniki badania

Aż 40 proc. małych i średnich firm w Polsce padło w ubiegłym roku ofiarą incydentu cyberbezpieczeństwa – to jeden z wniosków wyciągniętych z badań przeprowadzonych w maju br. na zlecenie Krajowego Instytutu Cyberbezpieczeństwa na grupie 500 respondentów z całego kraju. Badanie metodą CATI zostało przeprowadzone 8 maja br. na grupie małych i średnich przedsiębiorstw z

Czytaj dalej
9 czerwca to Światowy Dzień Akredytacji

9 czerwca to Światowy Dzień Akredytacji

Światowy Dzień Akredytacji, czyli World Accreditation Day (WAD), w tym roku pod hasłem: „Akredytacja: dbając o jutro kształtujemy przyszłość”, to doskonała okazja do zwrócenia uwagi na to, jak istotna jest rola akredytacji w tworzeniu ram i standardów budujących zaufanie do instytucji. Ma to szczególne znaczenie w czasach tak szybkich i rewolucyjnych Minister miałby określać (w

Czytaj dalej
Obsługujemy incydenty w modelu usługi

Obsługujemy incydenty w modelu usługi

Aktualne przepisy prawa nakładają obowiązek zgłaszania incydentów bezpieczeństwa przez podmioty krajowego systemu cyberbezpieczeństwa. Zgodnie z projektem nowelizacji ustawy o Krajowym Systemie Cyberbezpieczeństwa, wymogiem będzie tzw. wczesne ostrzeżenie o incydencie poważnym, w terminie nie późniejszym niż 24 godziny od jego wykrycia, do CSIRT sektorowego. Z kolei na zgłoszenie incydentu poważnego od jego wykrycia instytucje będące podmiotami

Czytaj dalej